LDAP(輕量目錄訪問協定,Lightweight Directory Access Protocol)定義了目錄服務(Directory Service)的資料如何被存取,以及資料在目錄服務被賦予的意義。其採用目錄結構的方式來存取資料,資料之間存在著父子或是兄弟的關係。實作了 LDAP 的軟體程式可以被視為是專門用來讀取資料的資料庫(資料可能經常被讀取,但不常被變動),經常用來儲存姓名、電子郵件、電話、地址等人事資料,或是拿來做使用者權限的驗證。
安裝 slapd
OpenLDAP 是 LDAP 的開源實作專案,提供了 LDAP 的伺服器程式─slapd,還有一些函式庫及工具。
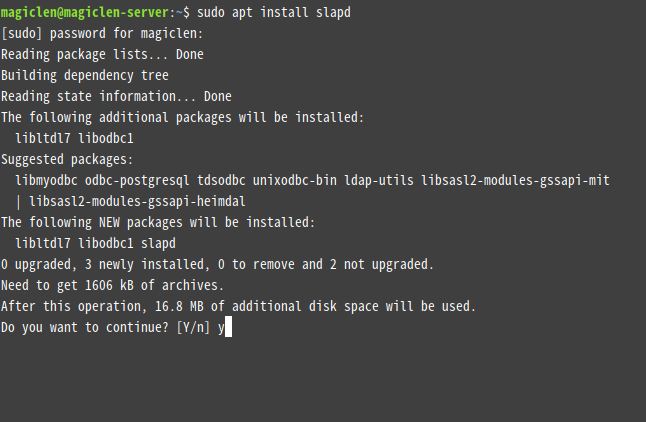
要在 Ubuntu Server 上安裝 slapd 來架設出 LDAP 伺服器,可以直接在終端機中執行以下指令:
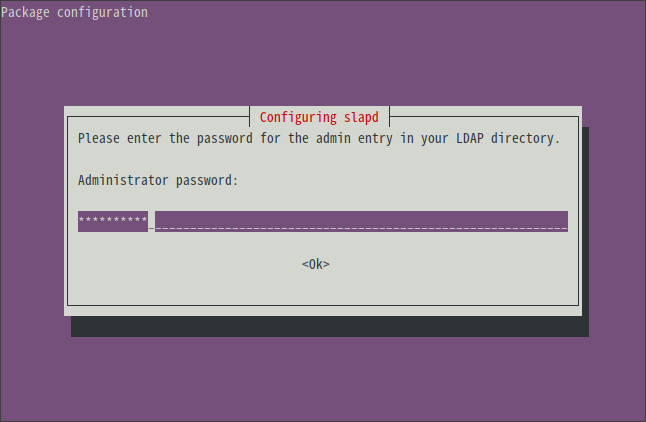
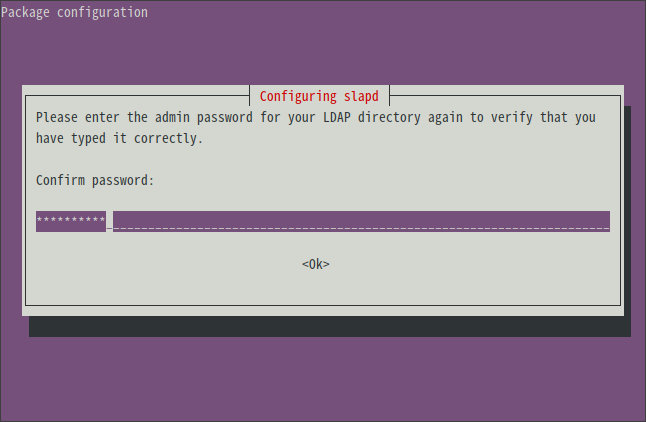
在安裝 slapd 時需要設定 LDAP 的管理員密碼。這邊可以先隨便設定沒關係,等等會使用比較好的方式來重設。
LDAP 使用的 TCP 連接埠為 389,可以使用以下指令來查看 slapd 是否有確實安裝成功。
ss 指令可以顯示出 Socket 相關的資訊。-l 參數可以只顯示正在監聽中的連線。若使用 ss 指令時都沒給任何參數的話,會忽略掉監聽中的連線。-t 參數可以只顯示 TCP 連線。-n 參數可以讓連接埠數字直接被輸出,而不是用一個名稱代替。-p 參數可以顯示佔用連線的行程。
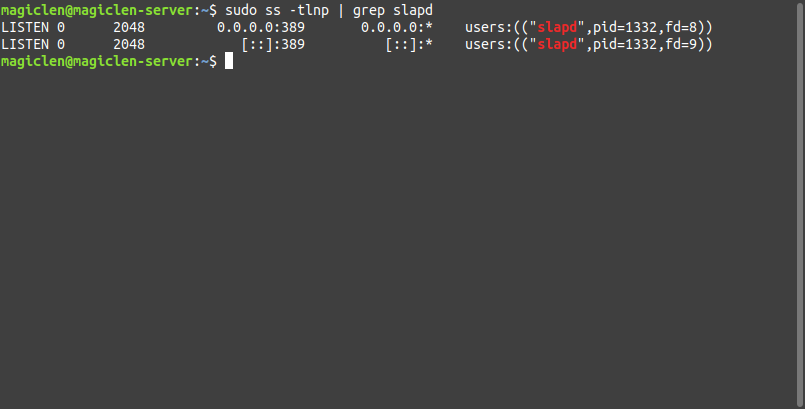
如上圖,如果有看到 TCP 有在監聽連接埠 389,就表示 slapd 安裝成功了!
設定 slapd
slapd 的設定檔位於 /etc/ldap/slapd.d 目錄,副檔名為 .ldif,通常在這個目錄下,一個 .ldif 檔案只會有一筆物件(object),或稱為「條目」(entry)的資料,方便分類,且檔名會使用該物件的 DN(識別名稱,Distinguished Name),方便辨識。
slapd 預設會有以下兩個自動產生的檔案:
cn=config:這個是 slapd 在執行時會產生並持續維護的設定檔目錄,裡面也會存放多個.ldif設定檔。cn=config.ldif:這個檔案表示用來管理整個 LDAP 伺服器的物件,算是權限等級最高的物件,這個物件又稱為 OLC。
以下是預設的 cn=config.ldif 的內容:
dn: cn=config
objectClass: olcGlobal
cn: config
olcArgsFile: /var/run/slapd/slapd.args
olcLogLevel: none
olcPidFile: /var/run/slapd/slapd.pid
olcToolThreads: 1
structuralObjectClass: olcGlobal
entryUUID: 85abc3f4-ba64-1038-86dd-6f3eb19fd214
creatorsName: cn=config
createTimestamp: 20190201115907Z
entryCSN: 20190201115907.291875Z#000000#000#000000
modifiersName: cn=config
modifyTimestamp: 20190201115907Z
可以看出一筆物件資料會有很多個欄位,格式如下:
其中,dn 即為該物件的 DN(識別名稱,Distinguished Name),算是最重要的欄位,稍後會詳細介紹。而 objectClass 欄位則是指這個物件的「類別」(class),用來表示指定這個物件所代表的意義,以及它必須要有的欄位,或是可能會有的欄位。可以使用多個 objectClass 欄位,來指定該物件屬於多個類別,進而擴充其可以使用的欄位。
物件的類別定義在 /etc/ldap/schema 這個目錄中的設定檔內。但是 cn=config 這個物件的類別 olcGlobal,是特殊的類別,只能用在 OLC 物件。olcGlobal 類別定義了一些以「olc」為開頭的欄位,可以用來設定整個 LDAP 伺服器。
前面提到 LDAP 經常用來儲存人事資料,在 /etc/ldap/schema/core.ldif (/etc/ldap/schema/core.schema)中,我們可以找到 person 這個類別,這也就是人事資料所使用的類別。類別定義如下:
olcObjectClasses: ( 2.5.6.6 NAME 'person'
    DESC 'RFC2256: a person'
    SUP top STRUCTURAL
    MUST ( sn $ cn )
    MAY ( userPassword $ telephoneNumber $ seeAlso $ description ) )
先看到 SUP 這個設定項目,這個欄位用來定義該類別的父類別和其類別的類型。父類別定義的「必須欄位(MUST)」和「可能會有的欄位(MAY)」都會被子類別繼承下來。一個子類別可以擁有多個父類別,需使用 (類別名稱1 $ 類別名稱2 $ 類別名稱3) 這樣的格式來隔開多個父類別名稱。而類別的類型則有「結構型類別(STRUCTURAL)」、「抽象型類別(ABSTRACT)」和「輔助型類別(AUXILIARY)」這幾種,一個物件必須要在 objectClass 欄位中指定剛好一個結構型類別,而其餘的 objectClass 欄位則可以指定為不同的輔助型類別。抽象型類別則專門用於被所有類型的類別繼承。繼承結構型類別或是輔助型類別的子類別,其類型必須要等於其父類別的類型。
根據設定檔,person 這個類別的父類別為 top 這個類別,top 類別是 LDAP 預設的頂層類別,只定義了必須要有的 objectClass 欄位。MUST 這個設定項目定義了 person 這個類別必須要有 sn (surname)和 cn (common name)欄位;MAY 這個設定項目定義了 person 這個類別也可以有 userPassword、telephoneNumber、seeAlso、description 欄位。
RDN 和 DN
在介紹 DN 之前,先來了解一下什麼是 RDN (Relative Distinguished Name)。根據目錄服務的定義(X.500),常用的目錄節點(node)的屬性類型(AttributeType)如下:
- CN (Common Name):通用名稱。
- L (Locality Name):地方名稱。
- ST (State Or Province Name):州、省名稱。
- O (Organization Name):組織名稱。
- OU (Organizational Unit Name):組織單位名稱。
- C (Country Name):國家名稱。
- STREET (Street Name):街道名稱。
- DC (Domain Component):網域部件。如
google.com,有com和google兩個部件。 - UID (User ID):使用者的 ID。
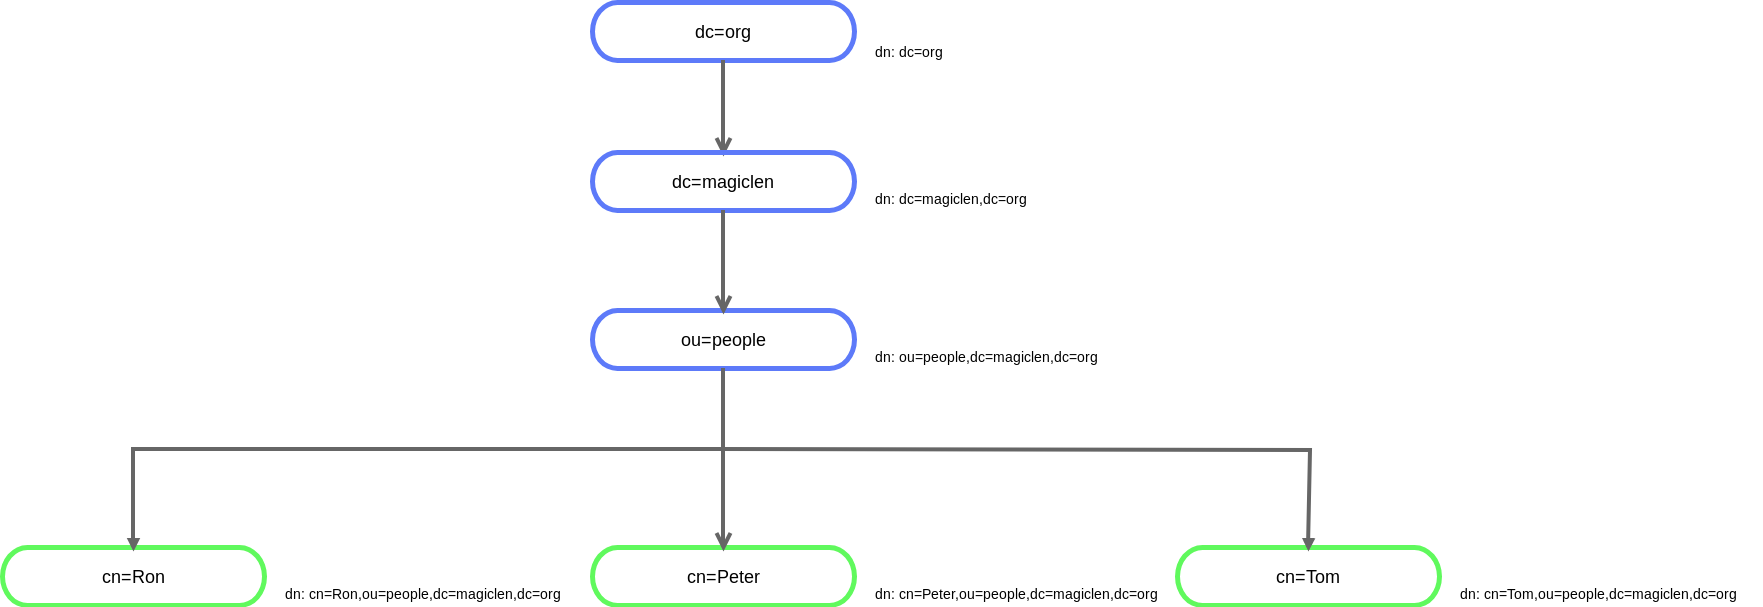
依照目錄節點的屬性類型,RDN 可以寫成 cn=Peter、O=Google 或 C=US,一個節點會有一個 RDN。但是 LDAP 中的條目是直接使用 DN,而不是 RDN。DN 就是該節點條目其所在目錄以及所有上層目錄的「RDN」串接,並以 , 字元將各個 RDN 分開。如此一來所形成的 DN 是獨一無二的,於是乎我們可以透過 DN,直接明確定位到這個目錄結構下的某個節點。
如下圖:
底下是一個人員的條目範例:
dn:           cn=Ron,dc=magiclen,dc=org
cn:           Ron
objectclass:  organizationalPerson
sn:           Li
description:  The master of magiclen.org.
title:        Master
重新產生 slapd 的設定檔
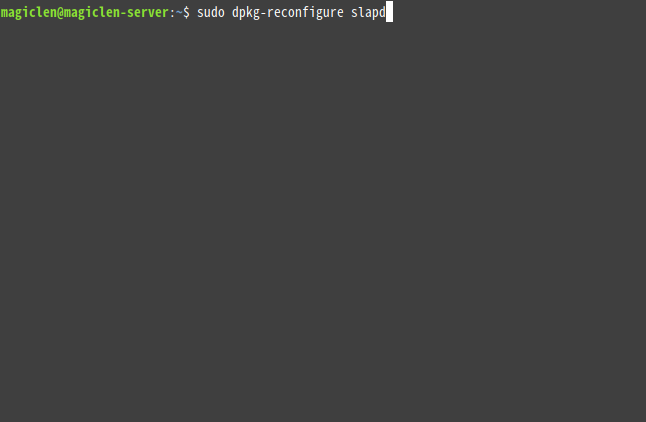
在終端機執行以下指令,可以重新產生 slapd 的設定檔:
透過這個指令,能以更方便的文字介面重新設定管理員使用者和其它項目。
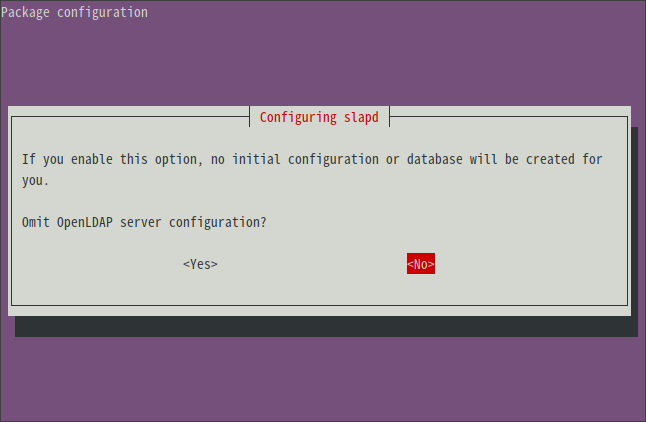
一開始要先選擇 No,不忽略 OpenLDAP 伺服器的配置。
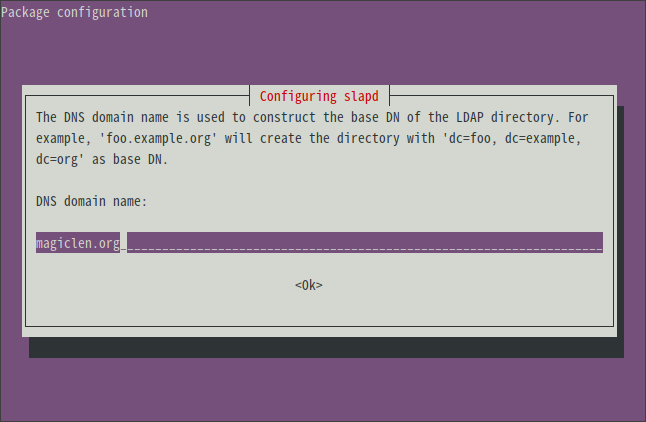
接著要設定基本的 DN (Base DN)。
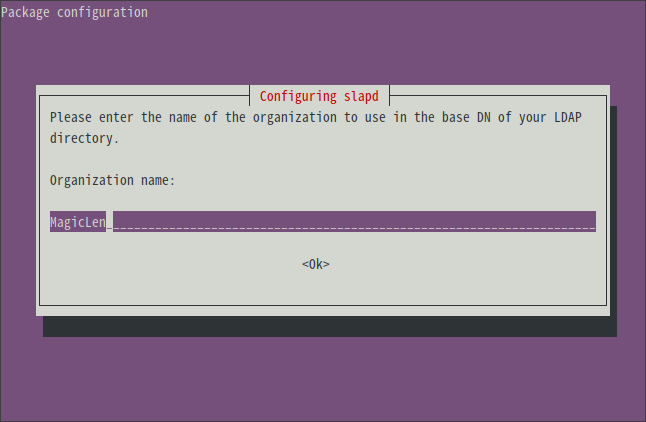
然後是組織名稱。這個雖然是在設定 O 欄位,但它不會被當成 dn 的一部份,純粹記錄用。
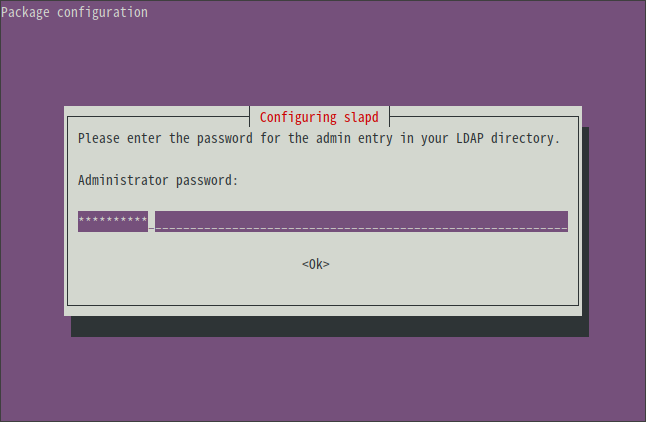
再來是管理員的密碼。
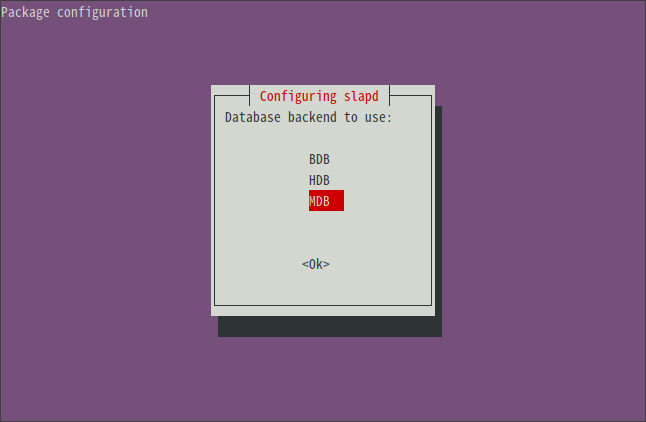
資料庫後端就用設定腳本建議的 MDB 即可。
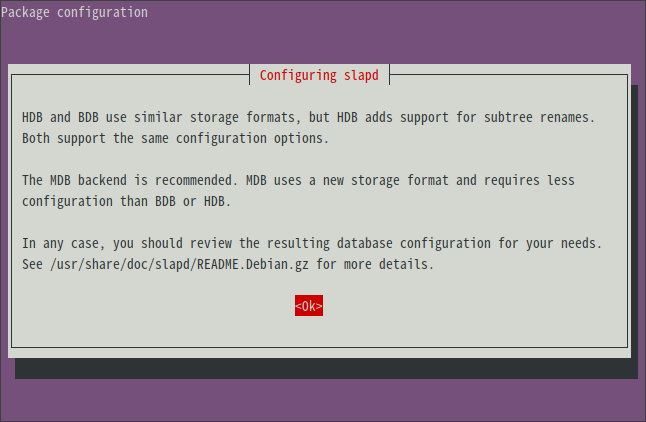
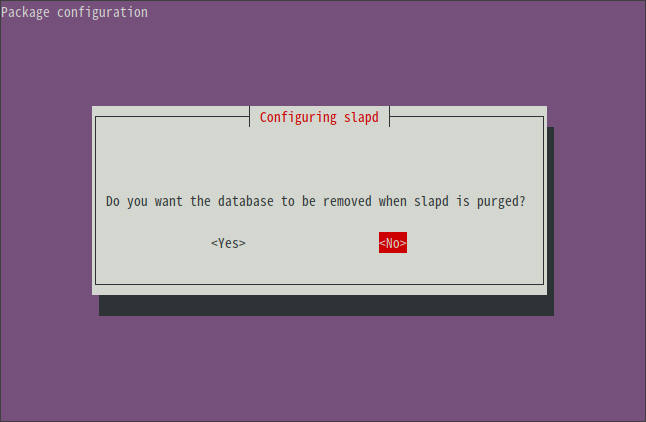
這個設定是決定 LDAP 資料庫是否要在乾淨移除(purge) slapd 時也跟著被移除。
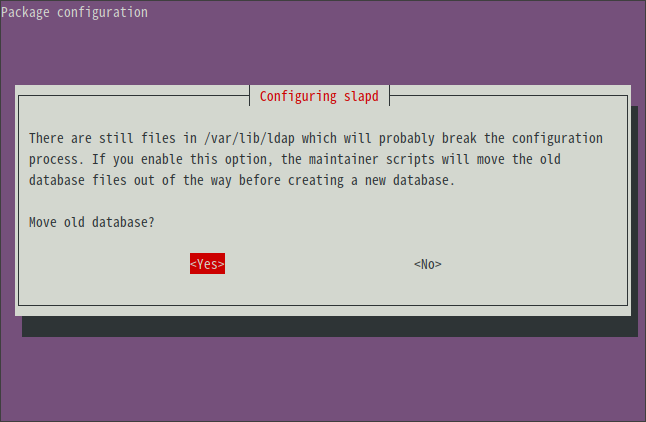
再來決定是否要備份舊的 LDAP 資料庫,備份檔會被放在 /var/backups/ 目錄中。
slapcat
slapcat 這個指令可以將目前 slapd 資料庫有的資料輸出,產生出 LDIF 檔案。LDIF 檔案可以再透過 slapadd 指令來輸入至 slapd 資料庫中。
使用以下指令,可以查看目前 slapd 資料庫中的資料。
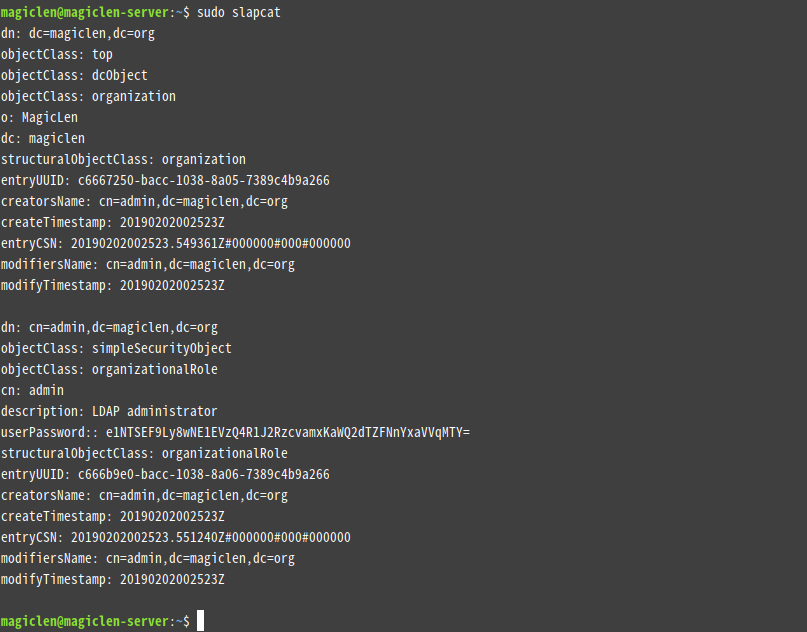
加上 -l 參數並指定一個檔案路徑,可以將輸出的資料儲存成檔案。
如果要篩選資料,可以使用 -a 參數,並設定要篩選的方式。例如:
以上指令,可以只輸出 dc=magiclen,dc=org 節點和其子節點的資料。
slapadd
slapadd 指令可以新增資料到 slapd 資料庫中。加上 -l 參數並指定一個 LDIF 檔案路徑,可以將該檔案的 LDAP 條目加進 slapd 資料庫中。
LDAP 客戶端
安裝 LDAP 客戶端
要在 Ubuntu Server 上安裝能存取 LDAP 伺服器的客戶端程式,可以直接在終端機中執行以下指令:
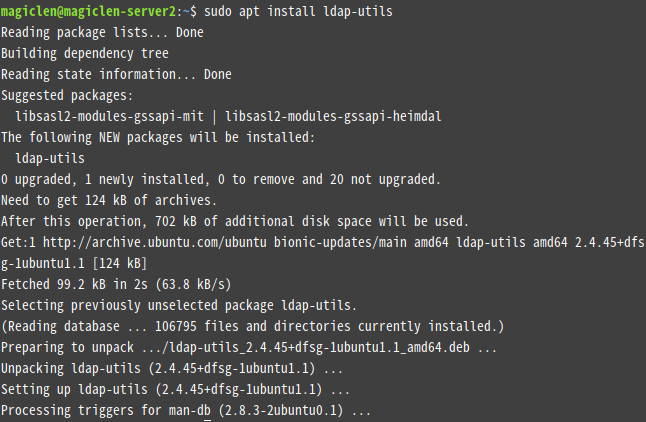
ldapadd─增
ldapadd 指令可以將資料寫進 LDAP 資料庫中。用法如下:
-h 參數可以指定 LDAP 伺服器位址。-W 參數可以指定要使用簡易驗證機制,且密碼是在執行指令後才輸入。如果要直接在指令中輸入密碼,需用 -w 參數;如果要從檔案中讀取密碼,需用 -y 參數。-D 參數可以指定「Bind DN」,也就是管理員的 DN。-f 可以指定一個 LDIF 檔來匯入。
ldapsearch─查
ldapsearch 指令可以查詢 LDAP 資料庫中的資料。用法如下:
-x 參數可以指定要使用簡易驗證機制。-b 參數可以指定「Base DN」,也就是要從哪開始查起的節點。
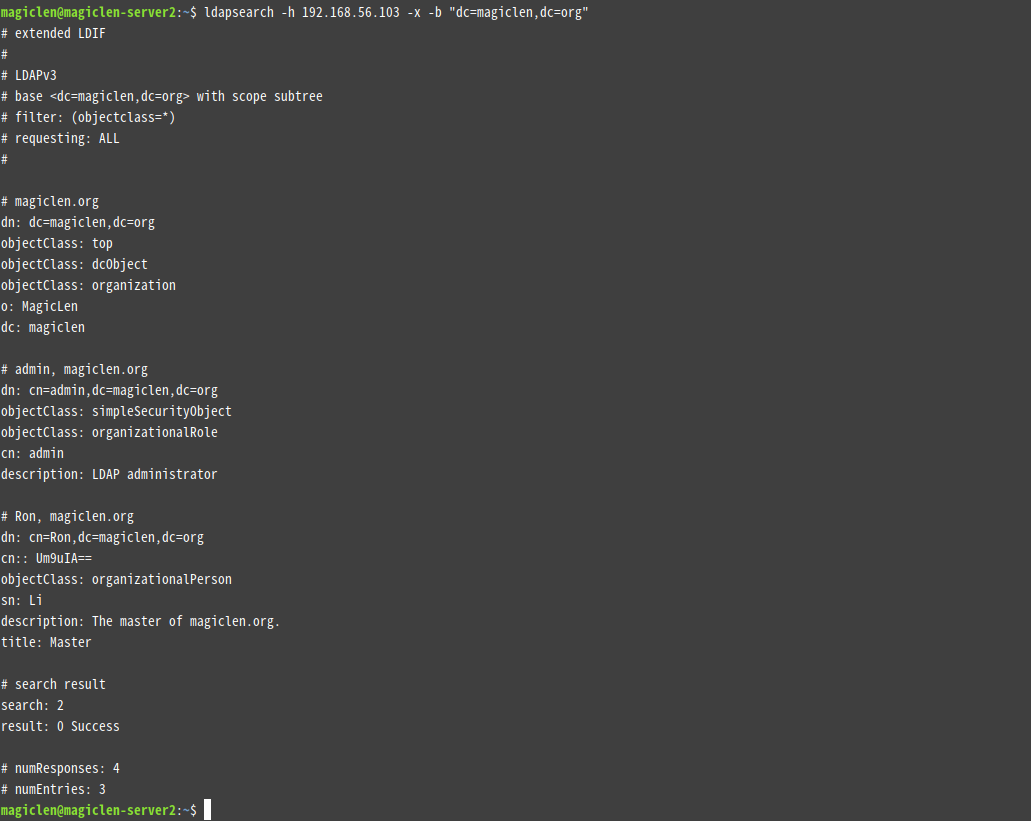
最後一個參數可以指定一個表達式,來篩選查詢結果,例如:
ldapmodify─改
ldapmodify 指令可以修改 LDAP 資料庫中的資料。用法如下:
上面的 cn=Ron,dc=magiclen,dc=org.v2.ldif 檔案,如果不是要用來新增條目的話,必須要定義已經存在於 LDAP 資料庫中的 DN,也就是要修改的 DN。另外還需要使用 replace 欄位來宣告要修改的欄位、add 欄位來宣告要增加的欄位或是 delete 欄位來宣告要刪除的欄位。檔案內容範例如下:
dn:           cn=Ron,dc=magiclen,dc=org
changeType:   modify
replace:      title
title:        admin
上面這個例子中的 changeType 欄位有沒有寫都無所謂。
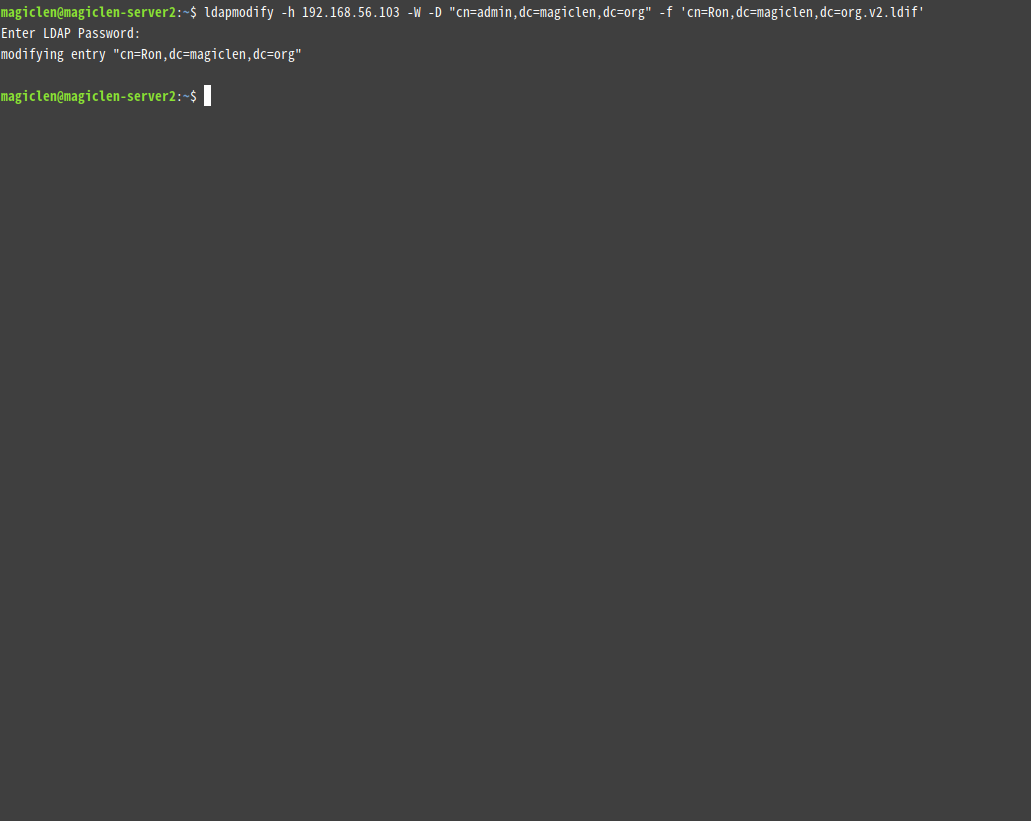
不過如果是要新增條目的話,changeType 欄位就必須要設定為 add。如果是要移除條目,changeType 欄位就必須要設定為 delete。
ldapmodify 指令加上 -a 參數的話就是 ldapadd 指令。
ldapdelete─刪
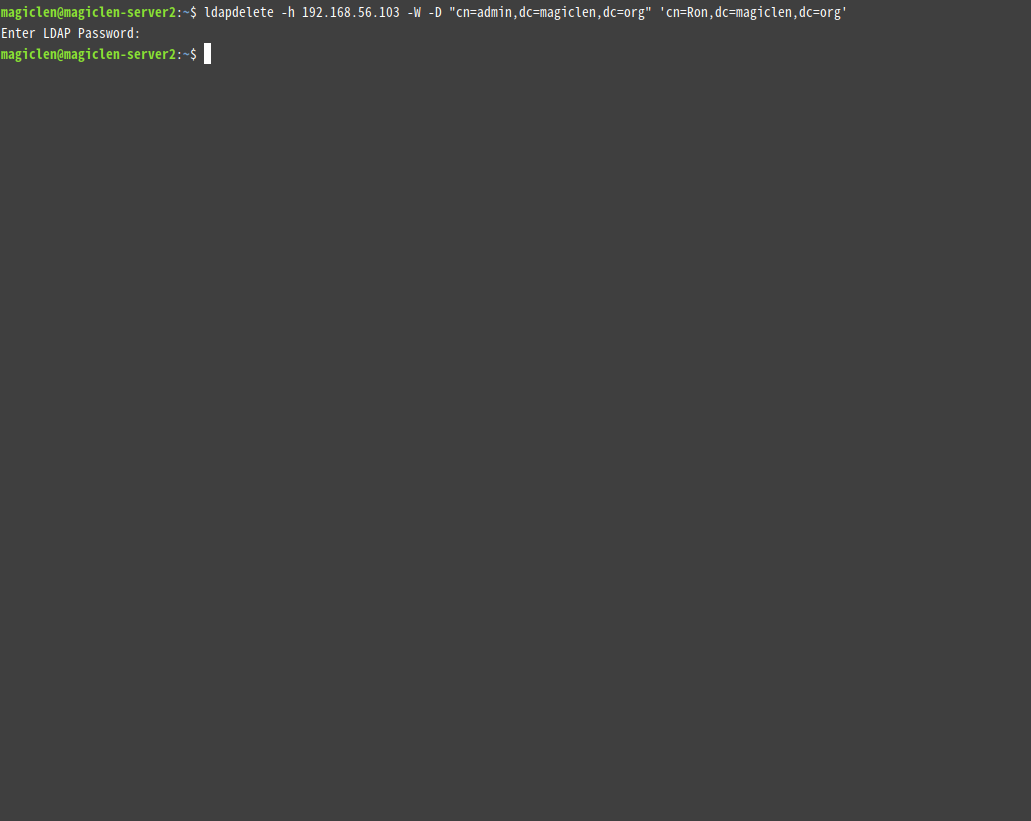
ldapdelete 指令可以刪除 LDAP 資料庫中的資料。用法如下:
ldappasswd─修改密碼
ldappasswd 指令可以修改 LDAP 資料庫中能夠代表使用者的條目的密碼。像是 person 類別、simpleSecurityObject 類別等的條目都可以使用 userPassword 欄位。用法如下:
-S 參數可以在執行指令後才輸入要設定到 userPassword 欄位的密碼。如果要從檔案中讀取新密碼,需用 -T 參數。如果不使用參數來指定新密碼的讀取方式,則會自動產生隨機的密碼。