LDAP(轻量目录访问协定,Lightweight Directory Access Protocol)定义了目录服务(Directory Service)的数据如何被访问,以及数据在目录服务被赋予的意义。其采用目录结构的方式来访问数据,数据之间存在着父子或是兄弟的关系。实作了 LDAP 的软件程序可以被视为是专门用来读取数据的数据库(数据可能经常被读取,但不常被变动),经常用来保存姓名、电子邮件、电话、地址等人事数据,或是拿来做用户权限的验证。
安装 slapd
OpenLDAP 是 LDAP 的开源实作项目,提供了 LDAP 的服务器程序─slapd,还有一些函数库及工具。
要在 Ubuntu Server 上安装 slapd 来架设出 LDAP 服务器,可以直接在终端机中运行以下指令:
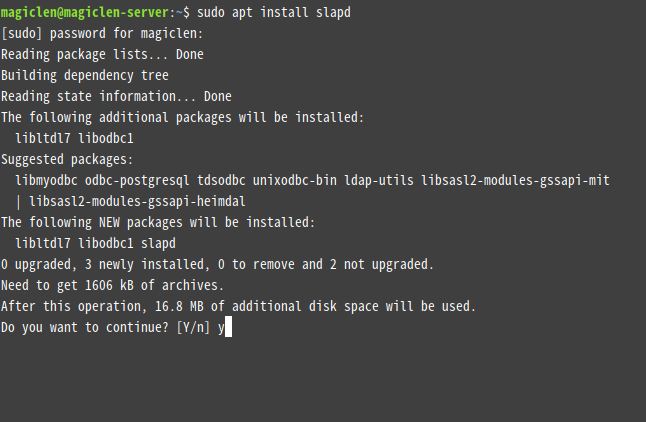
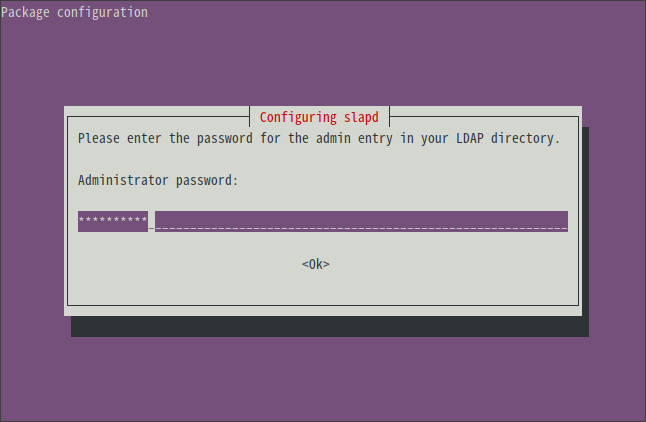
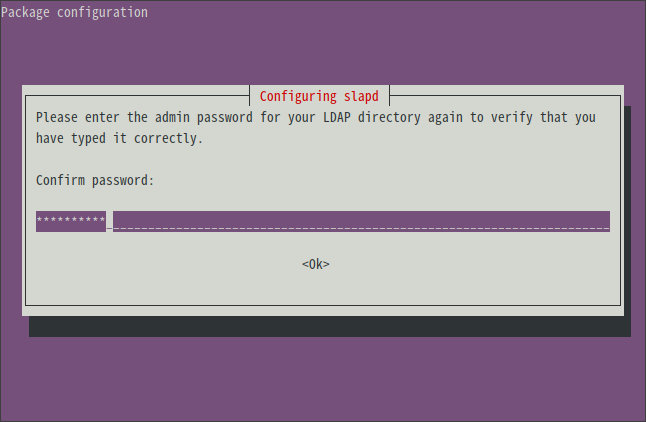
在安装 slapd 时需要设置 LDAP 的管理员密码。这边可以先随便设置没关系,等等会使用比较好的方式来重设。
LDAP 使用的 TCP 连接端口为 389,可以使用以下指令来查看 slapd 是否有确实安装成功。
ss 指令可以显示出 Socket 相关的信息。-l 参数可以只显示正在监听中的连接。若使用 ss 指令时都没给任何参数的话,会忽略掉监听中的连接。-t 参数可以只显示 TCP 连接。-n 参数可以让连接端口数字直接被输出,而不是用一个名称代替。-p 参数可以显示占用连接的进程。
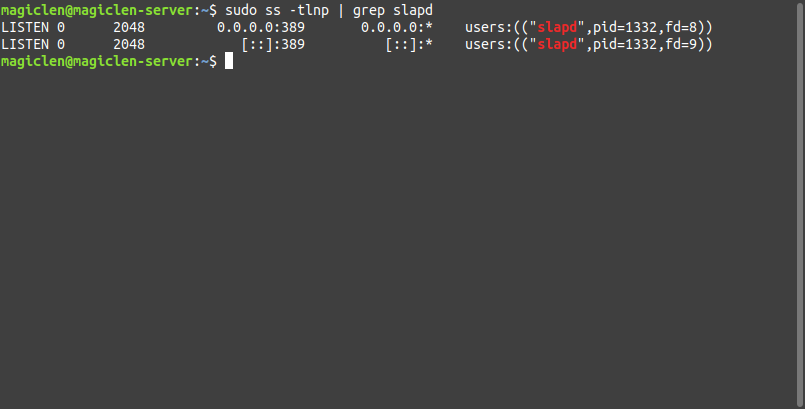
如上图,如果有看到 TCP 有在监听连接端口 389,就表示 slapd 安装成功了!
设置 slapd
slapd 的设置档位于 /etc/ldap/slapd.d 目录,扩展名为 .ldif,通常在这个目录下,一个 .ldif 文件只会有一笔对象(object),或称为「条目」(entry)的数据,方便分类,且文件名会使用该对象的 DN(识别名称,Distinguished Name),方便辨识。
slapd 预设会有以下两个自动产生的文件:
cn=config:这个是 slapd 在运行时会产生并持续维护的设置档目录,里面也会存放多个.ldif设置档。cn=config.ldif:这个文件表示用来管理整个 LDAP 服务器的对象,算是权限等级最高的对象,这个对象又称为 OLC。
以下是预设的 cn=config.ldif 的内容:
dn: cn=config
objectClass: olcGlobal
cn: config
olcArgsFile: /var/run/slapd/slapd.args
olcLogLevel: none
olcPidFile: /var/run/slapd/slapd.pid
olcToolThreads: 1
structuralObjectClass: olcGlobal
entryUUID: 85abc3f4-ba64-1038-86dd-6f3eb19fd214
creatorsName: cn=config
createTimestamp: 20190201115907Z
entryCSN: 20190201115907.291875Z#000000#000#000000
modifiersName: cn=config
modifyTimestamp: 20190201115907Z
可以看出一笔对象数据会有很多个字段,格式如下:
其中,dn 即为该对象的 DN(识别名称,Distinguished Name),算是最重要的字段,稍后会详细介绍。而 objectClass 字段则是指这个对象的「类别」(class),用来表示指定这个对象所代表的意义,以及它必须要有的字段,或是可能会有的字段。可以使用多个 objectClass 字段,来指定该对象属于多个类别,进而扩充其可以使用的字段。
对象的类别定义在 /etc/ldap/schema 这个目录中的设置档内。但是 cn=config 这个对象的类别 olcGlobal,是特殊的类别,只能用在 OLC 对象。olcGlobal 类别定义了一些以「olc」为开头的字段,可以用来设置整个 LDAP 服务器。
前面提到 LDAP 经常用来保存人事数据,在 /etc/ldap/schema/core.ldif (/etc/ldap/schema/core.schema)中,我们可以找到 person 这个类别,这也就是人事数据所使用的类别。类别定义如下:
olcObjectClasses: ( 2.5.6.6 NAME 'person'
    DESC 'RFC2256: a person'
    SUP top STRUCTURAL
    MUST ( sn $ cn )
    MAY ( userPassword $ telephoneNumber $ seeAlso $ description ) )
先看到 SUP 这个设置项目,这个字段用来定义该类别的父类别和其类别的类型。父类别定义的「必须字段(MUST)」和「可能会有的字段(MAY)」都会被子类别继承下来。一个子类别可以拥有多个父类别,需使用 (类别名称1 $ 类别名称2 $ 类别名称3) 这样的格式来隔开多个父类别名称。而类别的类型则有「结构型类别(STRUCTURAL)」、「抽象型类别(ABSTRACT)」和「辅助型类别(AUXILIARY)」这几种,一个对象必须要在 objectClass 字段中指定刚好一个结构型类别,而其余的 objectClass 字段则可以指定为不同的辅助型类别。抽象型类别则专门用于被所有类型的类别继承。继承结构型类别或是辅助型类别的子类别,其类型必须要等于其父类别的类型。
根据设置档,person 这个类别的父类别为 top 这个类别,top 类别是 LDAP 预设的顶层类别,只定义了必须要有的 objectClass 字段。MUST 这个设置项目定义了 person 这个类别必须要有 sn (surname)和 cn (common name)字段;MAY 这个设置项目定义了 person 这个类别也可以有 userPassword、telephoneNumber、seeAlso、description 字段。
RDN 和 DN
在介绍 DN 之前,先来了解一下什么是 RDN (Relative Distinguished Name)。根据目录服务的定义(X.500),常用的目录节点(node)的属性类型(AttributeType)如下:
- CN (Common Name):通用名称。
- L (Locality Name):地方名称。
- ST (State Or Province Name):州、省名称。
- O (Organization Name):组织名称。
- OU (Organizational Unit Name):组织单位名称。
- C (Country Name):国家名称。
- STREET (Street Name):街道名称。
- DC (Domain Component):网域部件。如
google.com,有com和google两个部件。 - UID (User ID):用户的 ID。
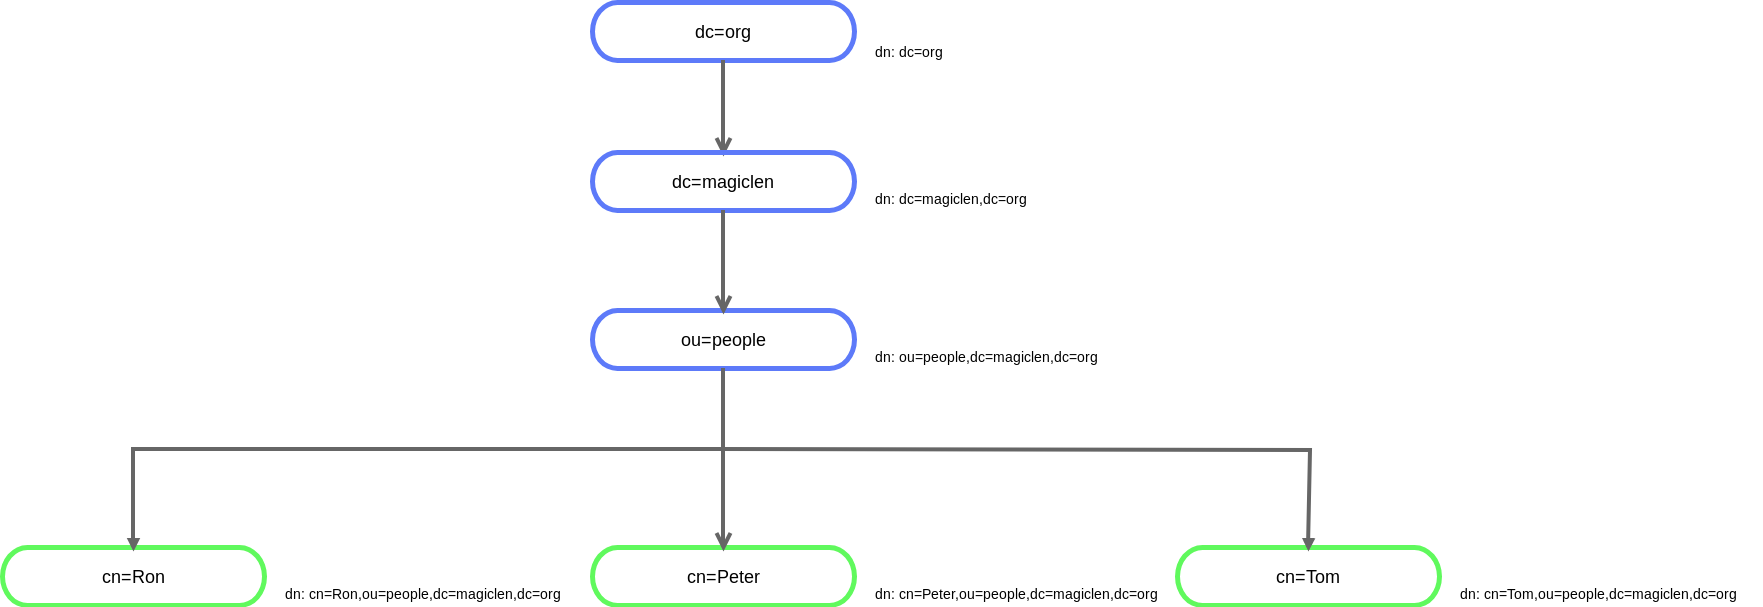
依照目录节点的属性类型,RDN 可以写成 cn=Peter、O=Google 或 C=US,一个节点会有一个 RDN。但是 LDAP 中的条目是直接使用 DN,而不是 RDN。DN 就是该节点条目其所在目录以及所有上层目录的「RDN」串接,并以 , 字符将各个 RDN 分开。如此一来所形成的 DN 是独一无二的,于是乎我们可以透过 DN,直接明确定位到这个目录结构下的某个节点。
如下图:
底下是一个人员的条目范例:
dn:           cn=Ron,dc=magiclen,dc=org
cn:           Ron
objectclass:  organizationalPerson
sn:           Li
description:  The master of magiclen.org.
title:        Master
重新产生 slapd 的设置档
在终端机运行以下指令,可以重新产生 slapd 的设置档:
透过这个指令,能以更方便的文字界面重新设置管理员用户和其它项目。
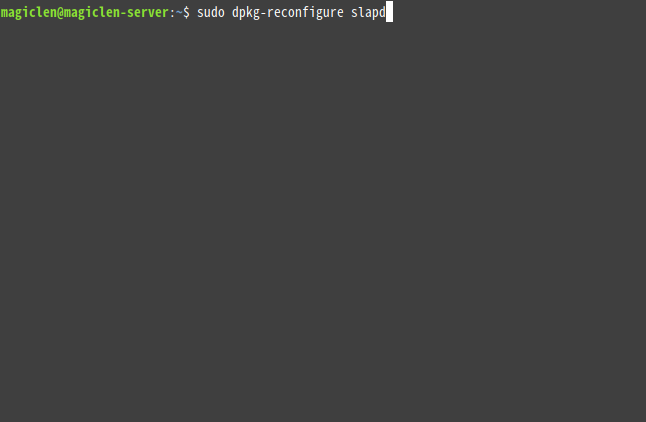
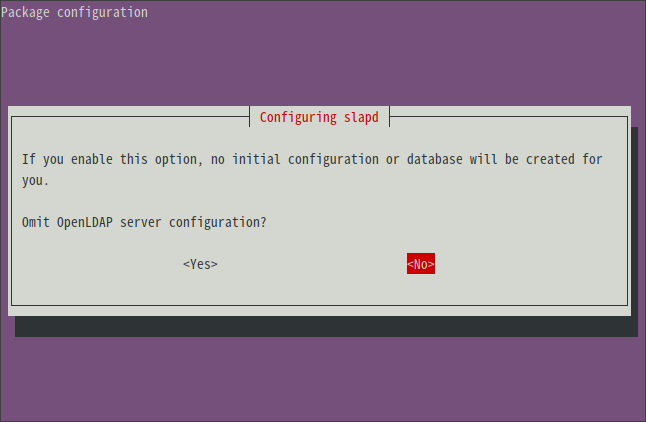
一开始要先选择 No,不忽略 OpenLDAP 服务器的配置。
接着要设置基本的 DN (Base DN)。
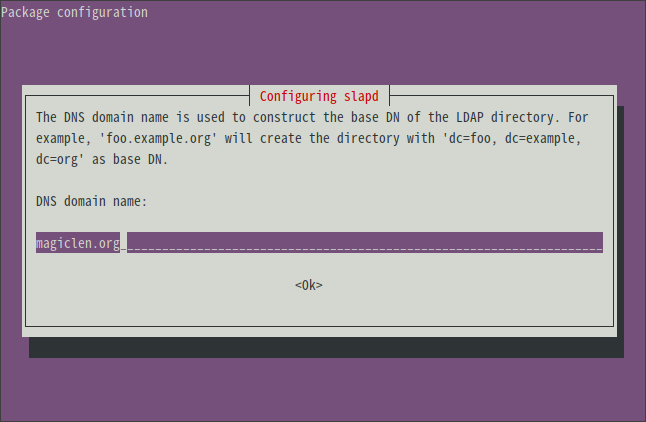
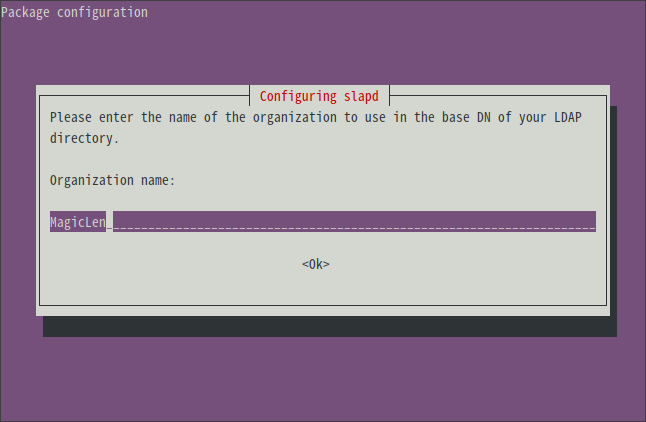
然后是组织名称。这个虽然是在设置 O 字段,但它不会被当成 dn 的一部份,纯粹记录用。
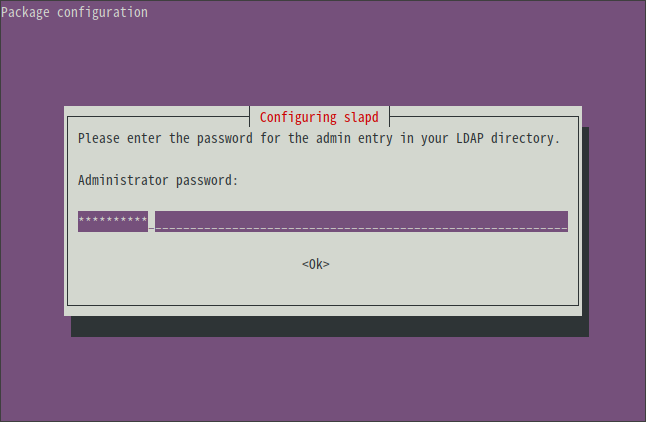
再来是管理员的密码。
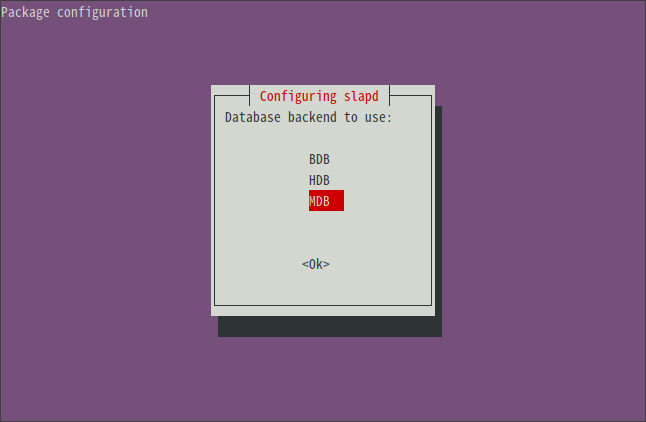
数据库后端就用设置脚本建议的 MDB 即可。
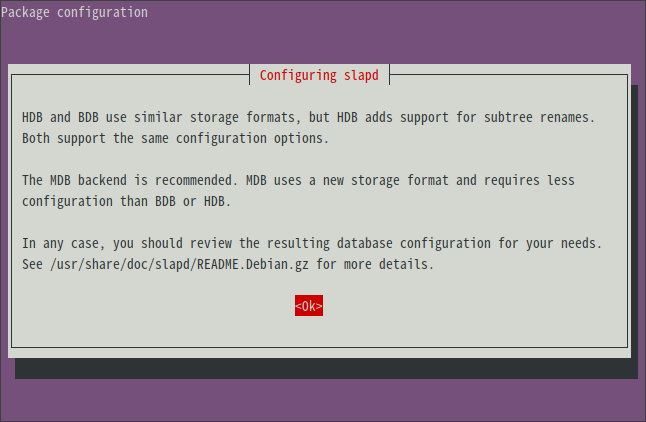
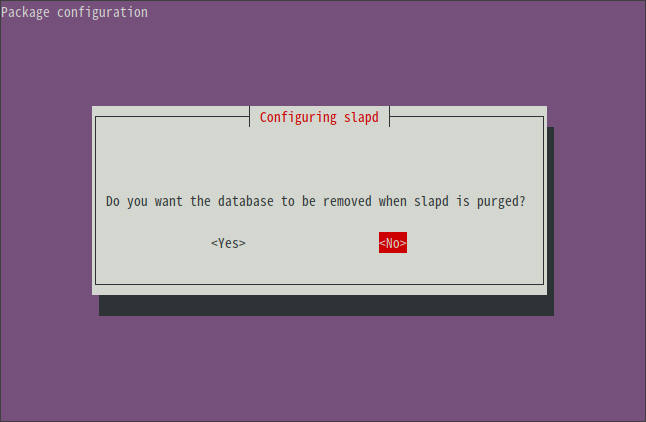
这个设置是决定 LDAP 数据库是否要在干净移除(purge) slapd 时也跟着被移除。
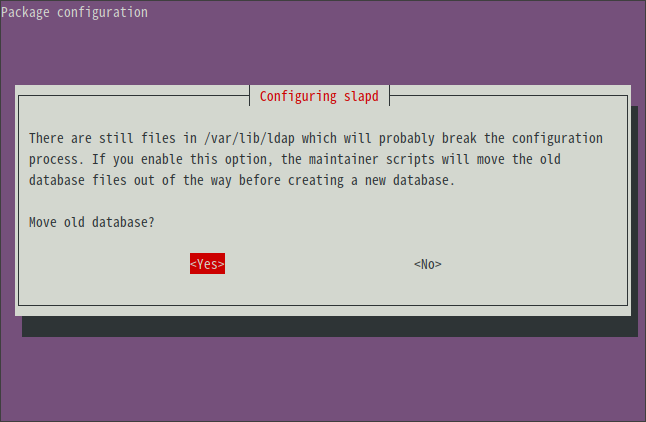
再来决定是否要备份旧的 LDAP 数据库,备份档会被放在 /var/backups/ 目录中。
slapcat
slapcat 这个指令可以将目前 slapd 数据库有的数据输出,产生出 LDIF 文件。LDIF 文件可以再透过 slapadd 指令来输入至 slapd 数据库中。
使用以下指令,可以查看目前 slapd 数据库中的数据。
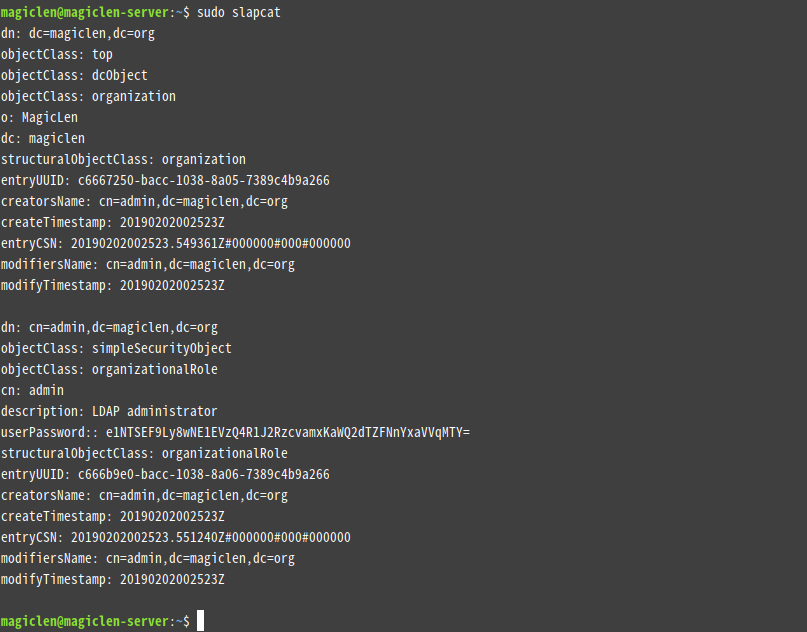
加上 -l 参数并指定一个文件路径,可以将输出的数据保存成文件。
如果要筛选数据,可以使用 -a 参数,并设置要筛选的方式。例如:
以上指令,可以只输出 dc=magiclen,dc=org 节点和其子节点的数据。
slapadd
slapadd 指令可以添加数据到 slapd 数据库中。加上 -l 参数并指定一个 LDIF 文件路径,可以将该文件的 LDAP 条目加进 slapd 数据库中。
LDAP 客户端
安装 LDAP 客户端
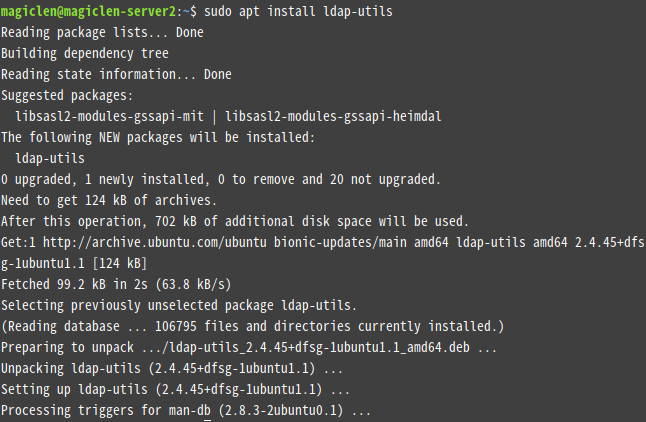
要在 Ubuntu Server 上安装能访问 LDAP 服务器的客户端程序,可以直接在终端机中运行以下指令:
ldapadd─增
ldapadd 指令可以将数据写进 LDAP 数据库中。用法如下:
-h 参数可以指定 LDAP 服务器地址。-W 参数可以指定要使用简易验证机制,且密码是在运行指令后才输入。如果要直接在指令中输入密码,需用 -w 参数;如果要从文件中读取密码,需用 -y 参数。-D 参数可以指定「Bind DN」,也就是管理员的 DN。-f 可以指定一个 LDIF 档来导入。
ldapsearch─查
ldapsearch 指令可以查找 LDAP 数据库中的数据。用法如下:
-x 参数可以指定要使用简易验证机制。-b 参数可以指定「Base DN」,也就是要从哪开始查起的节点。
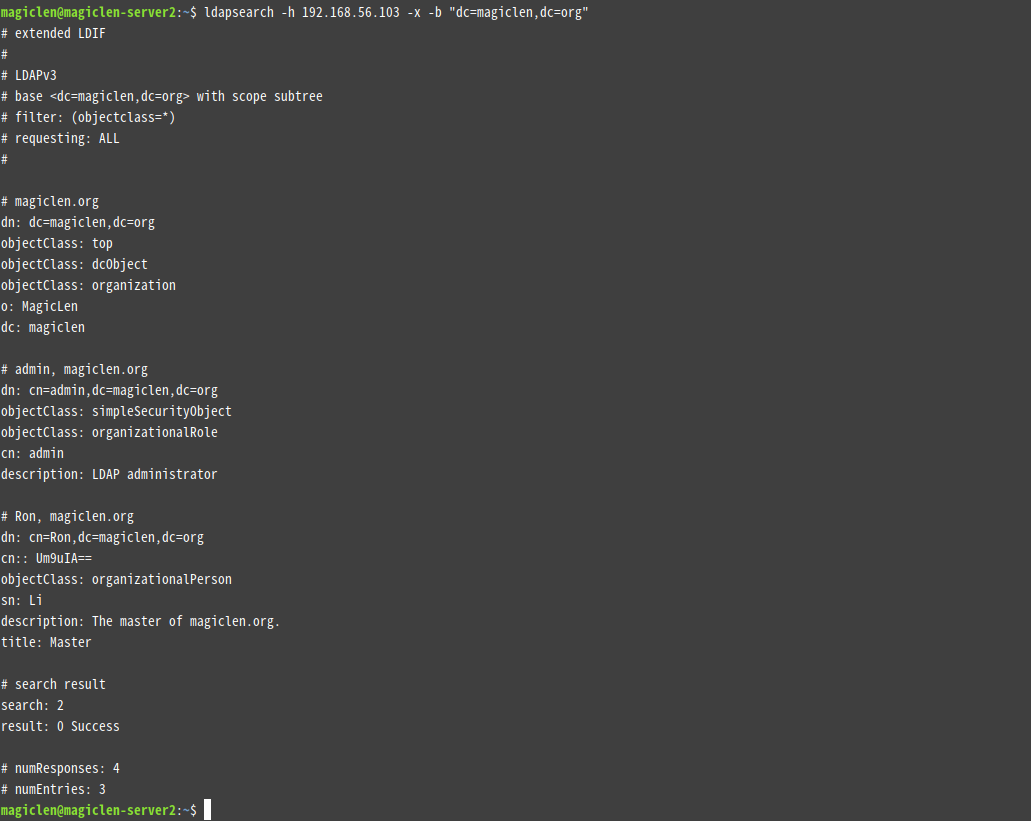
最后一个参数可以指定一个表达式,来筛选查找结果,例如:
ldapmodify─改
ldapmodify 指令可以修改 LDAP 数据库中的数据。用法如下:
上面的 cn=Ron,dc=magiclen,dc=org.v2.ldif 文件,如果不是要用来添加条目的话,必须要定义已经存在于 LDAP 数据库中的 DN,也就是要修改的 DN。另外还需要使用 replace 字段来声明要修改的字段、add 字段来声明要增加的字段或是 delete 字段来声明要删除的字段。文件内容范例如下:
dn:           cn=Ron,dc=magiclen,dc=org
changeType:   modify
replace:      title
title:        admin
上面这个例子中的 changeType 字段有没有写都无所谓。
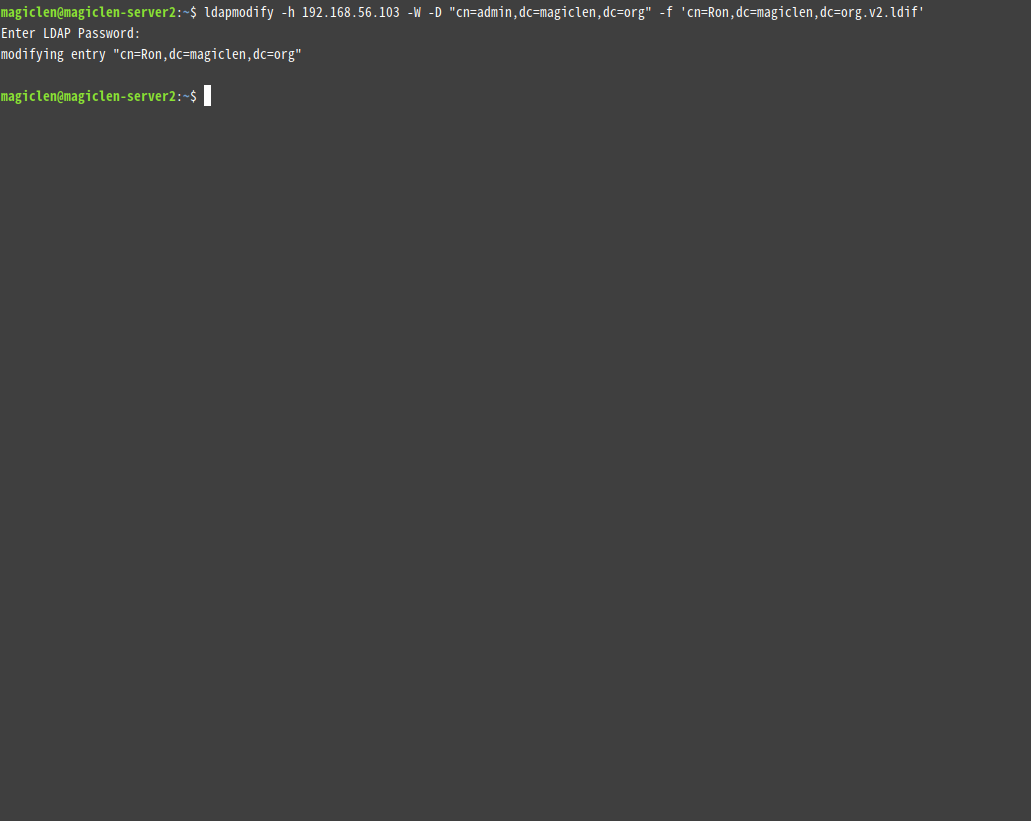
不过如果是要添加条目的话,changeType 字段就必须要设置为 add。如果是要移除条目,changeType 字段就必须要设置为 delete。
ldapmodify 指令加上 -a 参数的话就是 ldapadd 指令。
ldapdelete─删
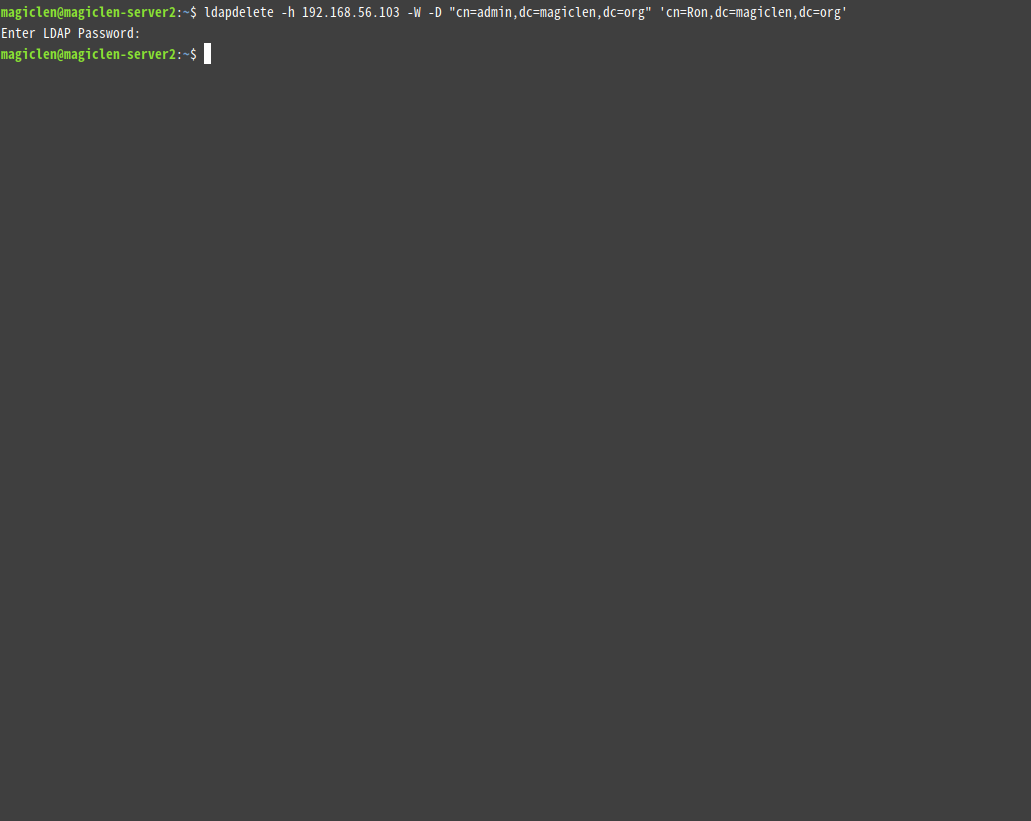
ldapdelete 指令可以删除 LDAP 数据库中的数据。用法如下:
ldappasswd─修改密码
ldappasswd 指令可以修改 LDAP 数据库中能够代表用户的条目的密码。像是 person 类别、simpleSecurityObject 类别等的条目都可以使用 userPassword 字段。用法如下:
-S 参数可以在运行指令后才输入要设置到 userPassword 字段的密码。如果要从文件中读取新密码,需用 -T 参数。如果不使用参数来指定新密码的读取方式,则会自动产生随机的密码。