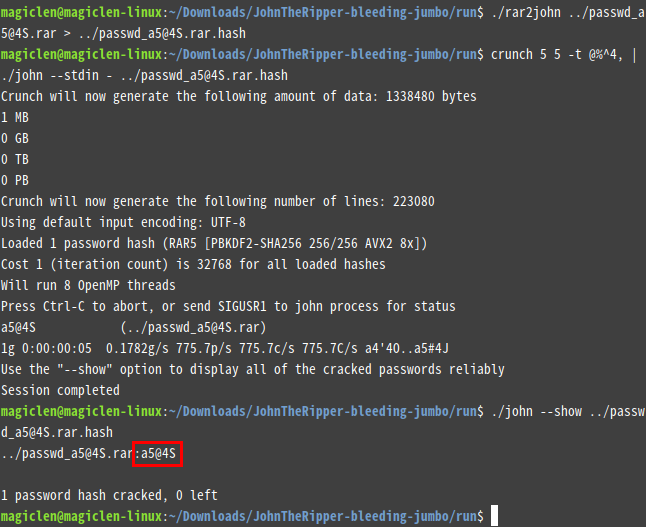
在网络上下载别人分享的文件,有时候会下载到被加上压缩密码的 RAR 或是 ZIP 压缩档,但因种种原因而无法取得密码,而导致好不容易下载回来的压缩档根本不能被解压缩。这时候就可以考虑「破解」该压缩档的密码了,但是要怎么做呢?
John the Ripper(JtR)
JtR 是免费且开放源代码的密码破解工具,以下是它的官方网站:
最新的 JtR 程序可以从他们官方的 GitHub 上取得:
编译 JtR
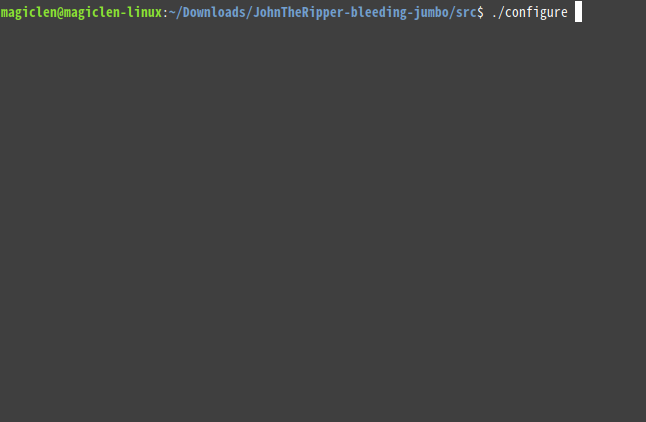
取得 JtR 的源代码程序项目之后,先在终端机下,将工作目录移动到程序项目的 src 目录下。然后运行以下指令:
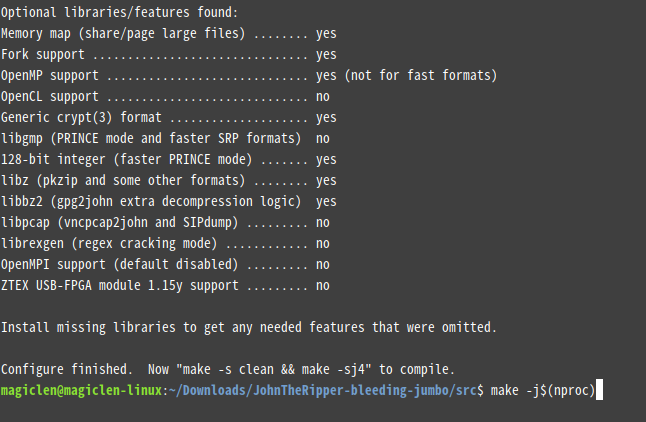
接着再运行以下指令来开始编译:
编译后的可执行文件的符号链接,预设会被放置在程序项目的 run 目录下。
密码字典档产生工具──crunch
使用 JtR 来破解密码,由于是采用暴力破解,因此最好根据已知的密码条件(例如密码长度、可能会有的字符、哪个位置会是哪种字符等)来产生密码的字典档(就是用来自动尝试解开压缩档的密码表),才能提升破解的效率。在 Linux 操作系统中,可以使用 crunch 这个指令工具来产生字典档。
Debian 或是其衍生的 Linux 发行版,可以直接使用以下指令来安装 crunch:
crunch 指令的使用方法
crunch 指令的使用方法不难,但是有点杂,直接以实例来说明吧!
以上指令,可以产生出长度为 1 到 5,由 a、b、c、d 这四个字符所有可能组成的密码。例如:acba、cdbdc、dbbbd。
以上指令,可以产生出长度为 1 到 5,由 a、b、c、d 这四个字符所有可能组成的密码,但是密码会从 c 开始产生,到 ccccc 就结束。例如:acba、ccccc。
以上指令,可以产生出长度为 1 到 5,由 abc、de 这两种字符串所有可能组成的密码。其实就只有 abcde 和 deabc 这两种可能。
以上指令,可以产生出长度为 5,第一个字符为数字([0-9]),第二个字符为小写英文字([a-z]),第三个字符为大写英文字([A-Z]),第四个字符为特殊符号 !@#$%^&*()-_=~`[]{}|\:;"'<>,.? /,第五个字符为 A 之所有可能组成的密码。例如:0rT]A、2pE|A、9zZ A。
crunch 指令与 JtR 的搭配用法
在开始破解压缩档的密码前,可以先在 JtR 程序项目的 run 目录下,运行以下指令,来查看 JtR 支持哪些格式的加密文件。
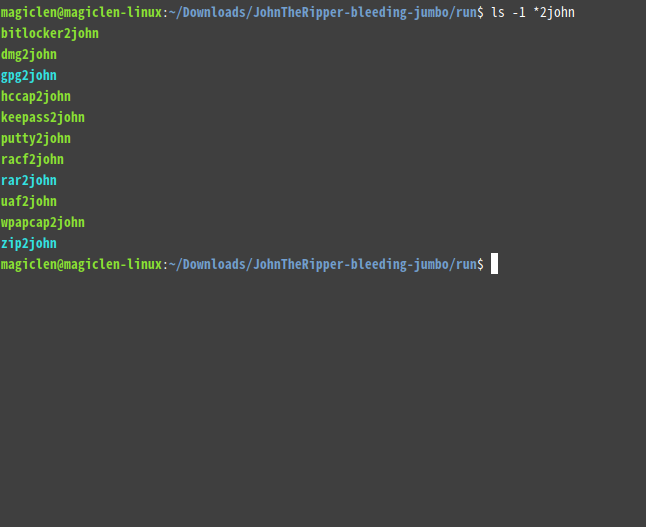
rar2john 工具可以将有加密的 RAR 文件转成 JtR 的格式,zip2john 工具可以将有加密的 ZIP 文件转成 JtR 的格式。这种格式在一开始会是以哈希值来表示密码,要破解密码时,只需要这个转换出来的 JtR 格式即可,不需用到原先的压缩档。例如以下指令,可以将某个 RAR 文件转成 JtR 格式,并且保存成文件:
接着,使用 crunch 指令和 john 工具来破解这个 JtR 格式文件中保存的哈希后的密码。指令如下:
如果密码破解成功,继续使用 john 工具来查看破解出来的密码。指令如下: