BIND (Berkeley Internet Name Domain)是全世界最广泛用来提供 DNS 服务的软件,能够将网域名称与 IP 相互对应,提供了「named」和能用来远程管理 named 的「rndc」工具。
安装 BIND
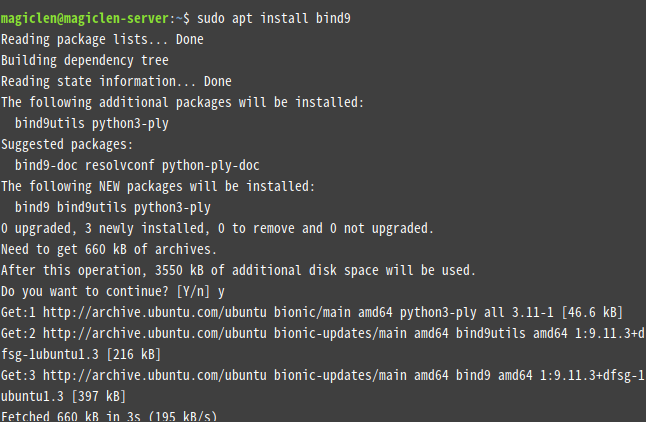
要在 Ubuntu Server 上安装 BIND,可以直接在终端机中运行以下指令:
DNS 预设使用的 TCP 和 UDP 连接端口为 53,可以使用以下指令来查看 BIND 是否有确实安装成功。
ss 指令可以显示出 Socket 相关的信息。-l 参数可以只显示正在监听中的连接。若使用 ss 指令时都没给任何参数的话,会忽略掉监听中的连接。-t 参数可以只显示 TCP 连接。-u 参数可以只显示 UDP 连接。-t 参数和 -u 参数一起用时就表示可以只显示 TCP 和 UDP 连接。-n 参数可以让连接端口数字直接被输出,而不是用一个名称代替。-p 参数可以显示占用连接的进程。
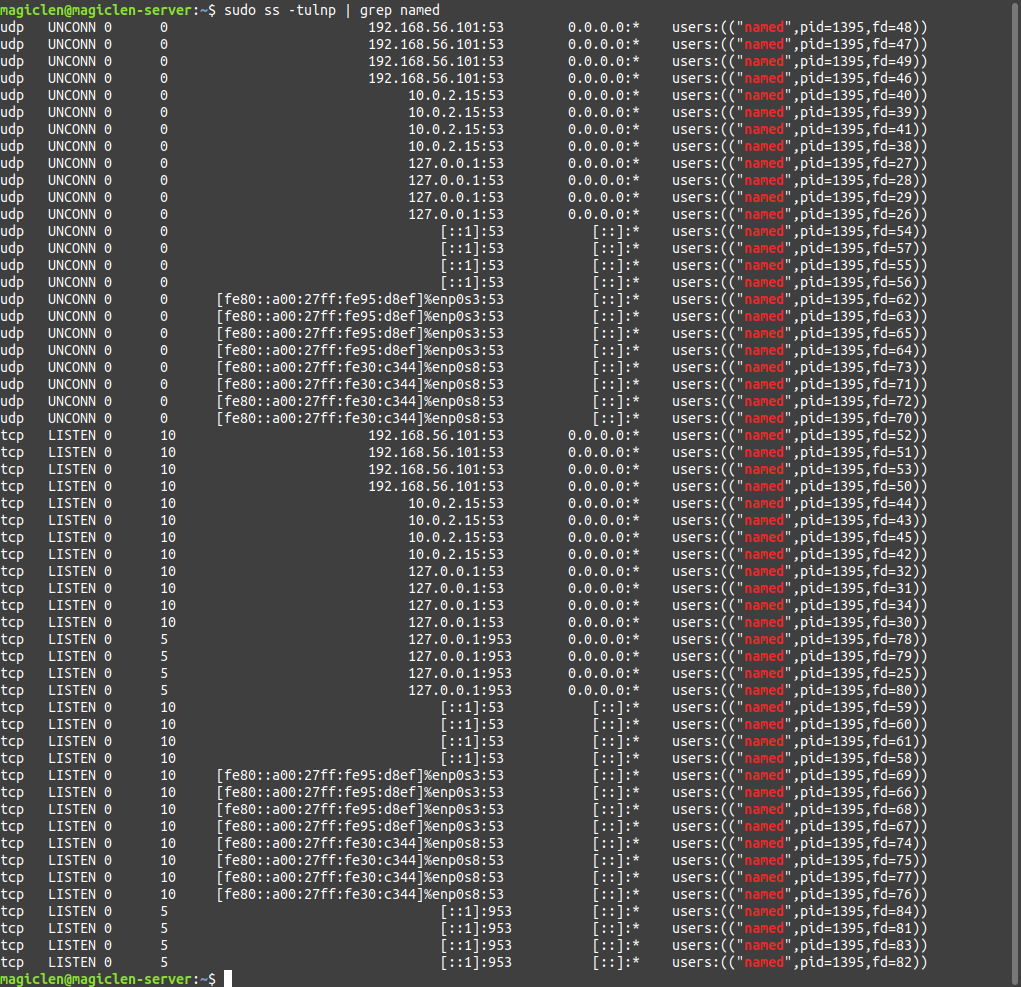
如上图,如果有看到 TCP 和 UDP 都有在监听连接端口 53 的话,就表示 BIND 安装成功了!另外您可能还会注意到 TCP 的连接端口 953 也正在被程序监听,这个是「rndc」会使用到的连接端口,本文稍后会提到。
named
named 是 BIND 提供的守护进程(daemon),用来接收并处理用户发送的网域名称或是 IP 查找的请求,用户通常会先将查找请求发送到我们 DNS 的 UDP 连接端口,因为速度比较快。如果回应的数据太大而被截断,才会改将查找请求发送到我们 DNS 的 TCP 连接端口 53。
named 的主要设置档─named.conf
named.conf 是 named 的主要设置档,在不同的 Linux 发行版会有不同的保存目录,且也会以不同的分类方式将设置档拆成很多小设置档。
Ubuntu Server 的 named.conf 存在于 /etc/bind/named.conf。它预设的模样长成这样:
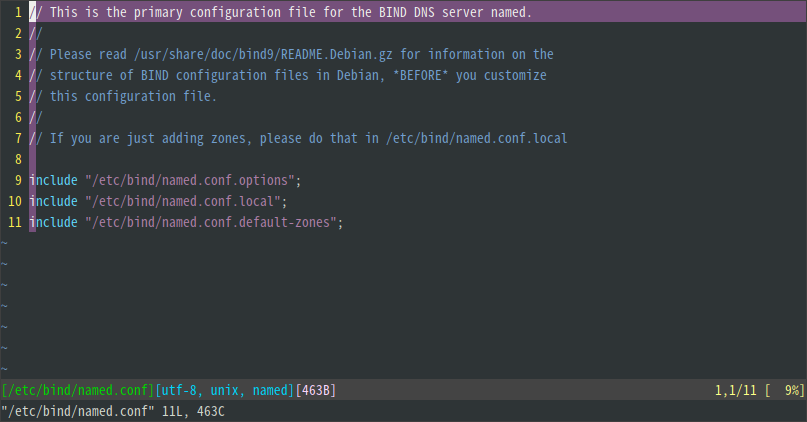
从上图可以看到,named.conf 设置档内又用了 include 命令去链接到其它存在于 /etc/bind 目录下的设置档。
named.conf.options
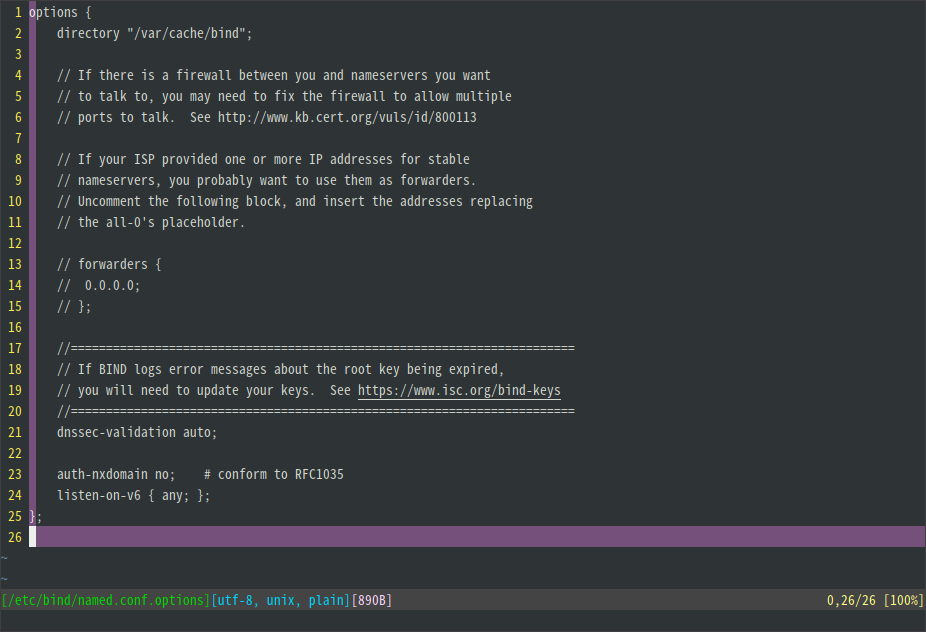
顾名思义,这个设置档是专门用来存放 options 区块(options { ... })的文件。它预设的模样长成这样:
directory "/var/cache/bind";
directory 命令可以指定一个目录,作为 DNS 数据库来使用,这个目录预设是在 /var/cache/bind。
forwarders {
    0.0.0.0;
};
forwarders 命令可以指定多个 IP,以分号 ; 区隔。可以让用户的查找请求在我们的 DNS 无法回答时,被转递给其它的 DNS 来回答。
forward only;
虽然在预设的设置档中并没有 forward 命令的身影,但是它经常会与 forwarders 命令一同使用。当 forward 被设为 only 时,用户的查找请求就只能透过 forwarders 命令行出的 IP 所链接到的 DNS 来回答。
dnssec-validation auto;
dnssec-validation 命令可以使用 auto 来做设置,如此一来就能直接让我们的 DNS 拥有 DNSSEC (Domain Name System Security Extensions)的支持,运行起来就更安全了!
listen-on-v6 { any; };
listen-on-v6 命令可以用来设置要监听的 IPv6 范围。
另外还有一个很常用的命令就是 allow-query,它可以用来指定允许向这个 DNS 查找的网络,预设是全都允许。
named.conf.local
这个设置档是专门用来存放本地和用户自订的 zone 区块(zone ... { ... })。zone 可以针对每个网域名称和 IP 来作正解(用网域名称查 IP)、反解(用 IP 查网域名称)的设置。它预设的模样长成这样:
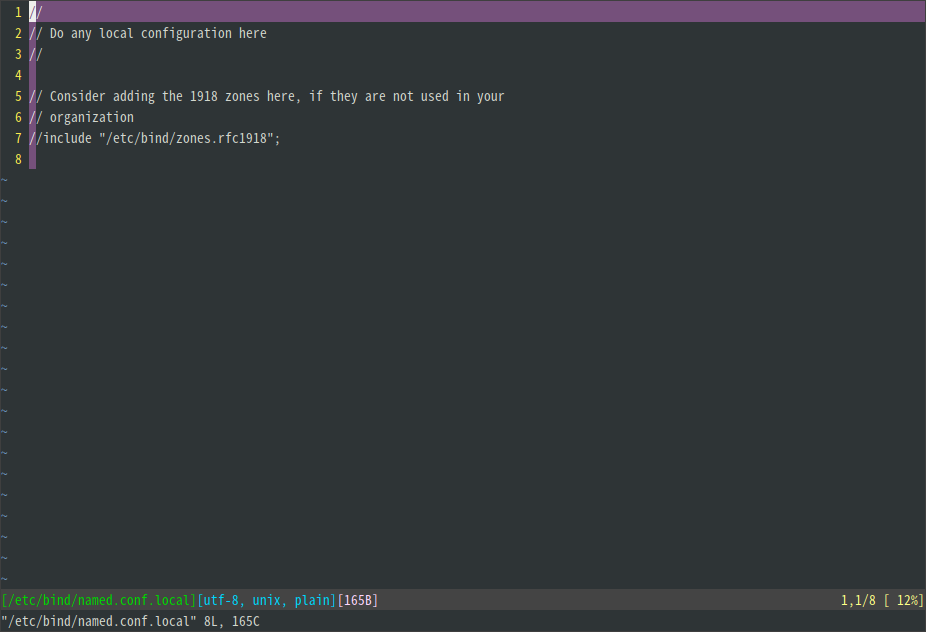
从预设的文件内容中,我们可以看到注解建议我们,如果没有特殊的需求的话,应该要将 zones.rfc1918 这个文件也 include 进来。
zones.rfc1918
RFC 1918 定义了私有 IPv4 的区段,zones.rfc1918 这个文件的使用目的就是要区分出私有 IPv4 的区段。它预设的模样长成这样:
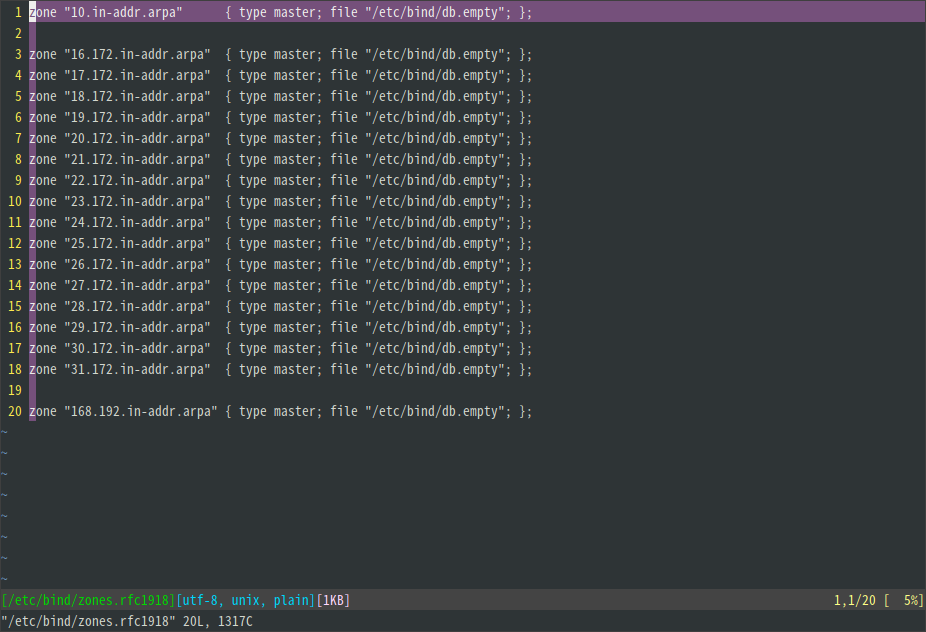
IPv4 的私有区段范围是:10.0.0.0 ~ 10.255.255.255、172.16.0.0 ~ 172.31.255.255、192.168.0.0 ~ 192.168.255.255。
zone 区块的 IPv4 反解写法如下:
zone "将要反解的IPv4以8比特为一组倒过来写.in-addr.arpa"  {
    ...
};
zone 区块的 IPv6 反解写法如下:
zone "将要反解的IPv6以4比特为一组倒过来写.ip6.arpa"  {
    ...
};
用以下这个实例来解释:
zone "16.172.in-addr.arpa" { type master; file "/etc/bind/db.empty"; };
16.172 表示要对应 172.16.*.* 这个 IPv4 区段。
zone 区块中的 file 命令,可以指定一个存有 DNS 资源记录的文件来给该 zone 区块所对应到的网域或是 IP 来使用。/etc/bind/db.empty 是 BIND 内置的设置档,它预设的模样长成这样:
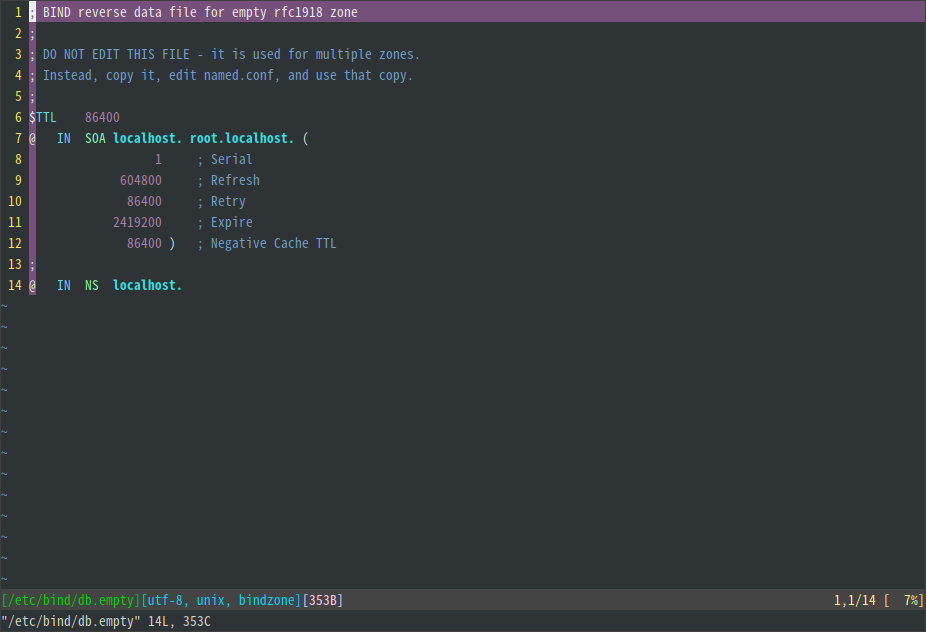
这个文件的构造稍后会进行比较详细的讲解。简单来说,就是当 named 接收到用户的查找请求之后,会去对应用户要查找的网域或是 IP 是否在本机端所定义的 zone 区块,如果有的话,file 命令所指派的 DNS 资源记录(RR)文件就是该查找的解答了。
zone 区块中的 type 命令,可以有以下几种设置值:
master:表示此zone区块是主从架构的 DNS 中的「主要主机」。主从架构的 DNS 在文章之后会提到。slave:表示此zone区块是主从架构的 DNS 中的「从属主机」。主从架构的 DNS 在文章之后会提到。hint:用于对应.的时候。.表示「根域名」(root name)。这个在文章之后会再提到。
接着继续谈谈刚才的 DNS 资源记录文件吧!
$TTL 86400
$TTL 这个命令可以设置此 DNS 资源记录作为解答的缓存时间,单位是秒。设为 86400 就表示这个 DNS 查找请求只要问过 DNS 一次,客户端得到的解答就可以持续用一整天,期间内不需要再去向 DNS 询问新的解答。$TTL 通常会存在,但若不存在,则会以 SOA 记录所设置的最小 TTL 作为 TTL 值,设置方式稍后会说明。
@   IN  SOA localhost. root.localhost. (
                  1     ; Serial
             604800     ; Refresh
              86400     ; Retry
            2419200     ; Expire
              86400 )   ; Negative Cache TTL
以上,@ 所在的这个字段表示此笔 DNS 资源记录要影响哪个网域(或是说是属于哪个网域的)。@ 这个值表示要让使用这个 DNS 资源记录文件的 zone 区块所指定的名称去取代这个 @。换句话说使用 @ 的话,相同的 DNS 资源记录文件,就可以适用于不同的 zone 区块中。但是,如果 DNS 资源记录档中有 $ORIGIN 这个命令存在,就会被用来取代 @,而不会去使用 zone 区块所指定的名称。如果这个字段是空格的话,表示要沿用前一笔 DNS 资源记录的这个字段。
IN 所在的这个字段表示这笔 DNS 记录的类别。IN 这个值表示这笔 DNS 记录是用于互联网的。虽然还有其它值可以用,但我们几乎用不到,详细信息可以参考 RFC 1035。在这个字段之前也可以插入一个 TTL 字段,来针对这笔 DNS 记录做 TTL 的控制,而不是去使用 $TTL 命令所指定的值或是 SOA 记录所指定的最小 TTL 值。
SOA 所在的这个字段表示这笔 DNS 记录的类型,同时也决定了下一个字段,也就是这笔 DNS 记录值的格式。SOA 这个值必须用在整个 zone 区块的 DNS 资源记录的第一笔,用来指定这个使用主从架构的 zone 区块的一些信息。DNS 的主从架构就是,使用两台以上的 DNS,将其中一台作为「主要主机」,其它的都作为「从属主机」,管理员只需要维护「主要主机」的 DNS 资源记录,就可以让「从属主机」也跟着同步数据。当用户要使用 DNS 来查找网域名称或 IP 时,主从架构中只要有一台 DNS 还活着,用户就可以查找到数据。
关于 SOA 记录的值,格式如下:
注意写在 DNS 记录值的网域名称,最好都使用完整网域名称(FQDN, Fully Qualified Domain Name),也就是将一般的网域名称在结尾处,加上半角句号 .,以示结尾。例如 localhost 就写成 localhost.。否则,DNS 会自动在网域名称之后再串接上 .@.,其中的 @ 的作用如同刚才所提到的那样,会根据 DNS 资源记录档中有没有 $ORIGIN 这个命令存在,来决定要使用 $ORIGIN 的值还是 zone 区块所指定的名称。
电子邮件信箱正常的表示方式会使用 @ 来区隔用户名和主机名称。但因为 @ 在 DNS 记录中有特殊的意义,因此需要被替换为 .。也就是说,如果您的电子邮件信箱为 root@localhost,就要写成 root.localhost.。
SOA 记录的版本序号是指其所属 DNS 资源记录文件的更动版本号,应为 32 比特的正整数,主从架构中属于「从属主机」的 DNS 会根据「主要主机」的 DNS 所传来的 SOA 记录的版本号,来决定是否要更新其所同步到的 DNS 资源记录文件。愈新的数据,版本号的值会愈大。
重试的时间间隔为主从架构中属于「从属主机」的 DNS 向「主要主机」的 DNS 获取最新的 DNS 资源记录的错误重试时间间隔,单位是秒。
逾时时间为主从架构中属于「从属主机」的 DNS 向「主要主机」的 DNS 获取到的 DNS 资源记录的有效时间,单位是秒,如果超过这个时间,「从属主机」的 DNS 所保存的该 DNS 资源记录就会被删除。
最小的 TTL 值即为这整个 zone 区块中的 DNS 资源记录所能指定的最小 TTL 值。
接着再来看看下一笔 DNS 资源记录吧!
@ IN NS localhost.
这是一笔 NS 记录,可以在 DNS 记录值中指定下一级的 DNS 的网域名称,也就是要把用户的问题再交给哪台 DNS 做解答的意思。由于这是私有 IP 的 DNS 资源记录的实例,因此将下一级的 DNS 指定给 localhost.,就是再交还给用户本地端的 DNS 来负责域名或是 IP 的对应啦!
整理一下常用的 DNS 资源记录类型,如下:
SOA:指定这个使用主从架构的zone区块的一些信息。全名为 Start Of Authority。NS:指定下一级的 DNS 的网域名称。A:指定网域名称所对应的 IPv4。正解用。AAAA:指定网域名称所对应的 IPv6。正解用。PTR:指定 IP 所对应的网域名称。反解用。CNAME:指定别名。正解用。用户收到网域名称的别名之后会再使用这个别名进行 DNS 的查找。这种 DNS 记录可以扩展其它正解用记录的网域名称,反过来说就是可以使用不同的网域名称来查找到相同的记录。MX:用于指定电子邮件交换器的主机名称。TXT:指定网域名称对应某笔字符串数据,通常用于验证网域所有权。
named.conf.default-zones
这个设置档是专门用来存放预设的 zone 区块。它预设的模样长成这样:
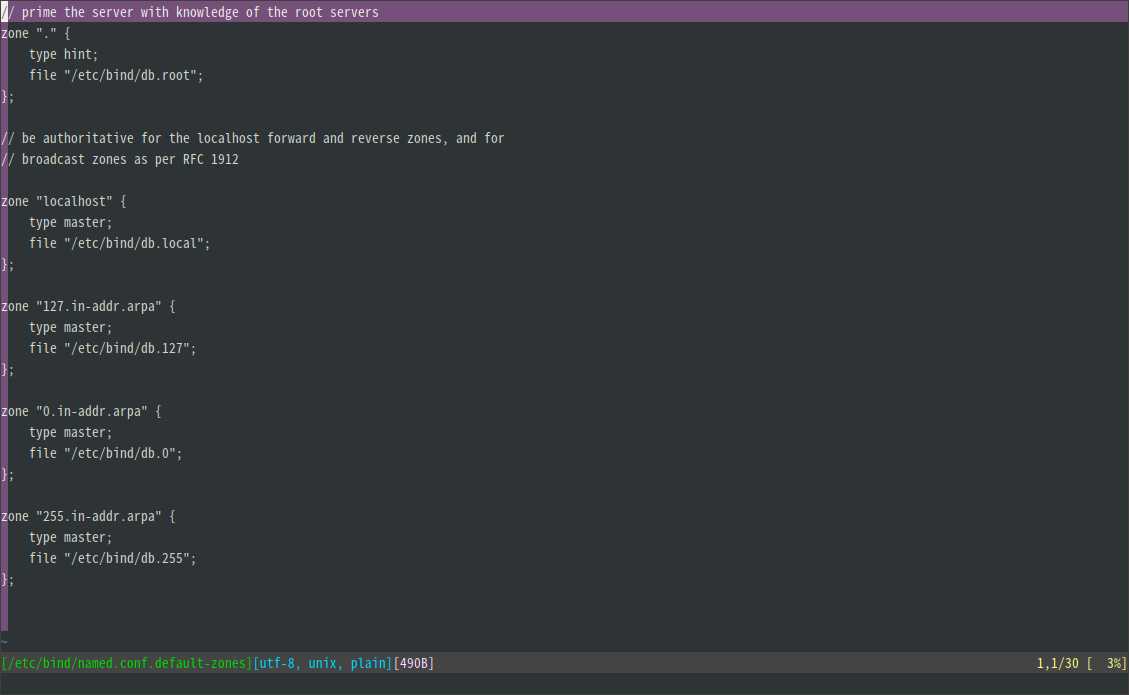
zone "." {
    type hint;
    file "/etc/bind/db.root";
};
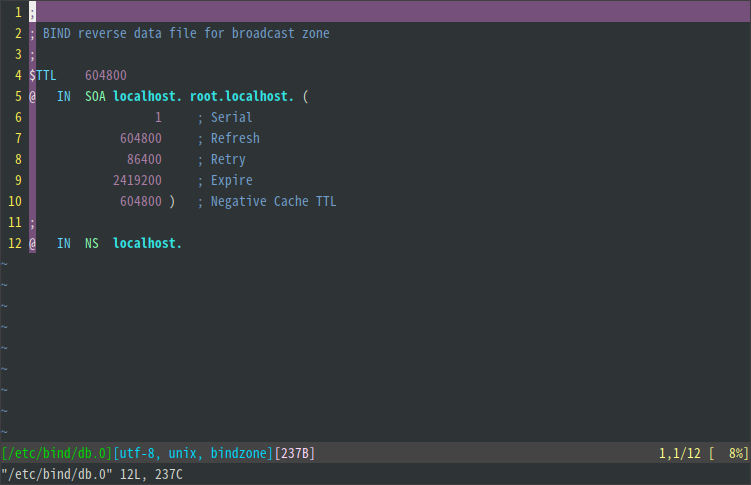
对应 .(根域名)的时候,zone 区块的类型需使用 hint。其 file 命令所指定的文件是 BIND 内置的 /etc/bind/db.root,这个 DNS 资源记录档的数据源为 InterNIC,定义了互联网通用的 Root DNS。
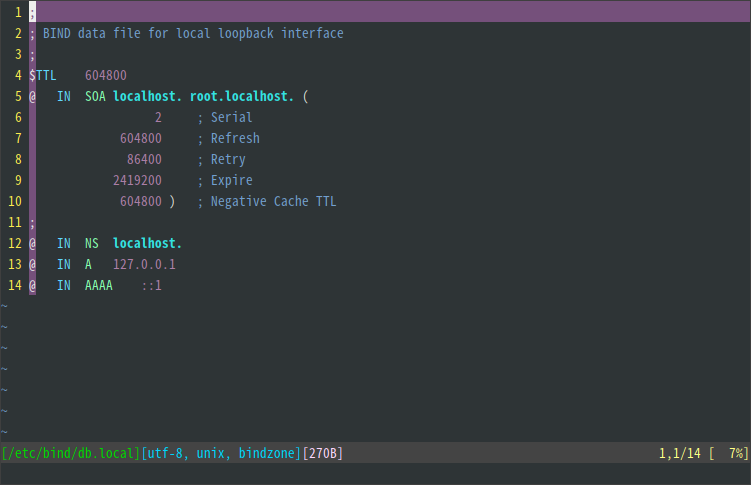
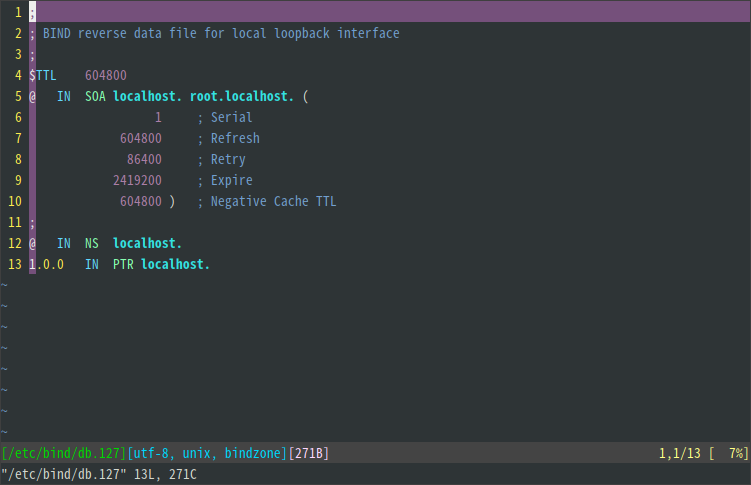
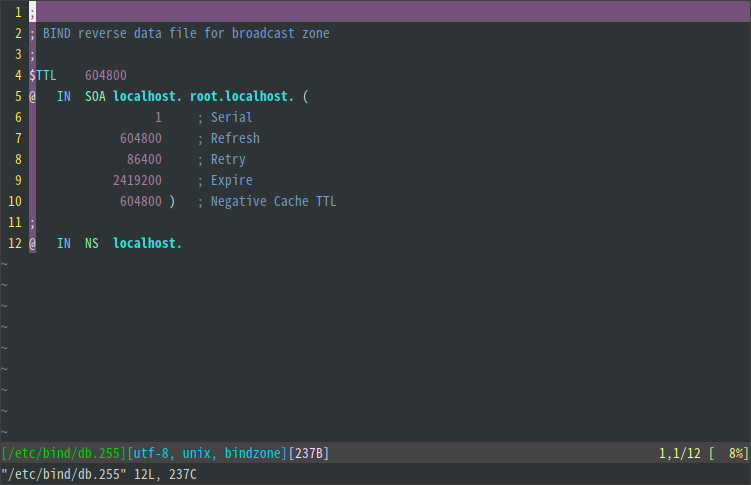
接下来的几个 zone 区块用来处理本地端网域名称和 IP。
zone "localhost" {
    type master;
    file "/etc/bind/db.local";
};

zone "127.in-addr.arpa" {
    type master;
    file "/etc/bind/db.127";
};

zone "0.in-addr.arpa" {
    type master;
    file "/etc/bind/db.0";
};

zone "255.in-addr.arpa" {
    type master;
    file "/etc/bind/db.255";
};
加入我们自己的 zone 区块
我们可以依照自己的 Linux 发行版所预设的 BIND 设置架构来加入自己的 zone 区块。以 Ubuntu Server 来说,根据 /etc/bind/named.conf 的注解,我们应该要将自己的 zone 区块写进 /etc/bind/named.conf.local 中,所以就在 /etc/bind 目录中添加一个新的 zone 区块设置档(在此取名为 zones.inner.magiclen.org),并在该设置档内撰写我们的 zone 区块设置,接着再在 /etc/bind/named.conf.local 中,使用 include 命令将刚才创建的 zone 区块设置档给引用进来。
设置档的内容如下:
zone "inner.magiclen.org" {
    type master;
    file "/etc/bind/db.inner.magiclen.org";
};
$TTL    86400
@      IN  SOA ns1.inner.magiclen.org. admin.magiclen.org. (
                  1     ; Serial
              86400     ; Refresh
               3600     ; Retry
            2419200     ; Expire
              84600 )   ; Negative Cache TTL
       IN  A      192.168.56.2
       IN  NS     ns1.inner.magiclen.org.

ns1    IN  A      192.168.56.103

host1  IN  CNAME  inner.magiclen.org.
host2  IN  A      192.168.56.3
nas    IN  CNAME  host2.inner.magiclen.org.
记得每次更改 db.inner.magiclen.org 这个文件时,版本序号的字段都要递增。
设置好后必须让 named 重新加载设置档,可以使用以下指令:
除了用这个方式让 named 重新加载设置档之外,还可以使用 kill 指令来发送 SIGHUP 信号给 named 的进程。
使用以下指令来检查 named 的设置档是否都有加载成功:
接着直接在 DNS 上使用 dig 指令来做测试,指令如下:
在此补充一点,如果要用 dig 指令来反解 IP 地址的网域名称(PTR 记录),需要加上 -x 参数。
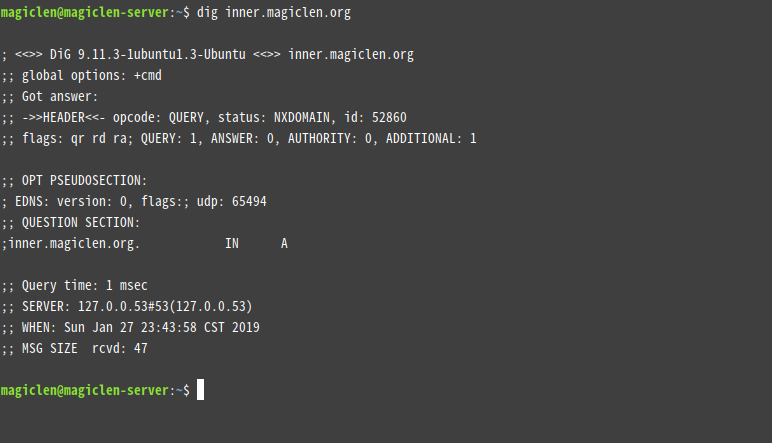
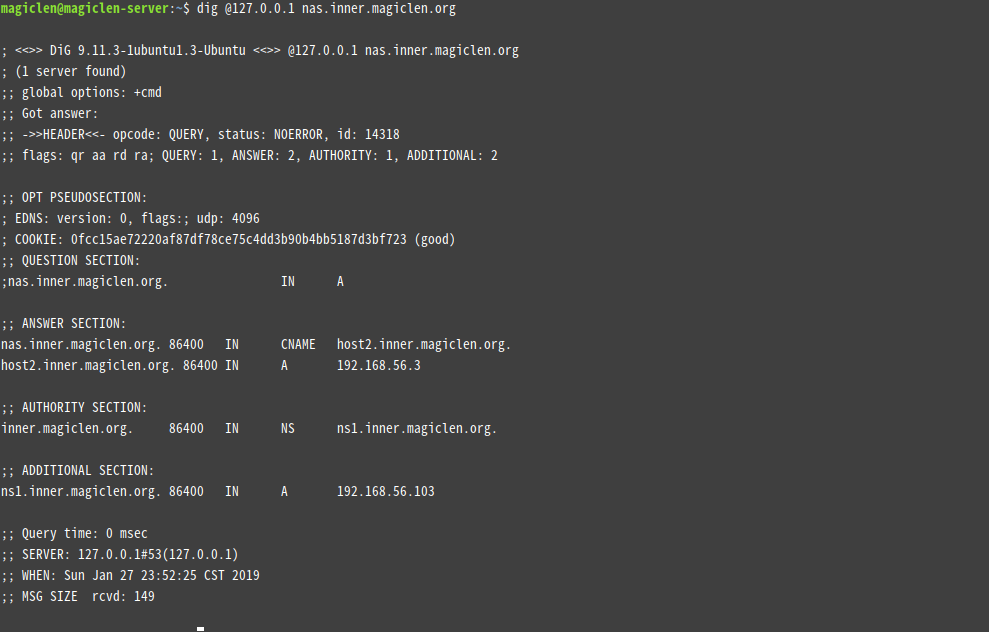
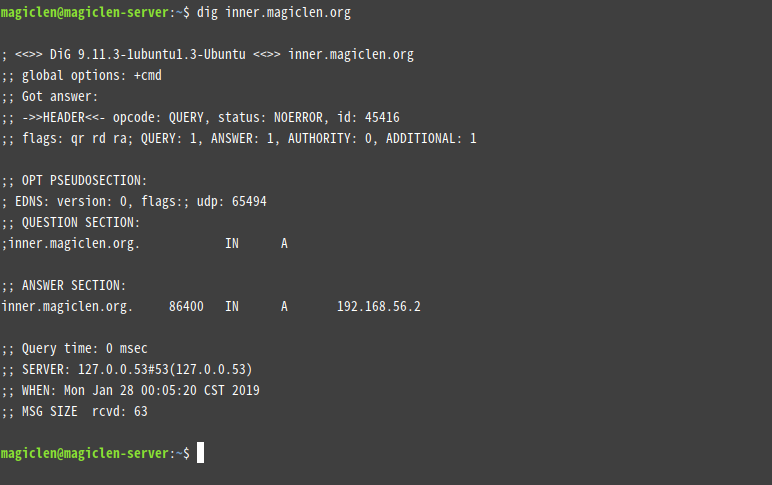
然后会发现 dig 指令查不到我们所设置的结果,因为此时的 Linux 操作系统环境所使用的 DNS 还不是我们所架设的 DNS,所以 dig 指令预设不会去使用到。要让 dig 指令使用我们在本机内架设的 DNS,可以加上 @127.0.0.1 这样的参数。完整的指令如下:
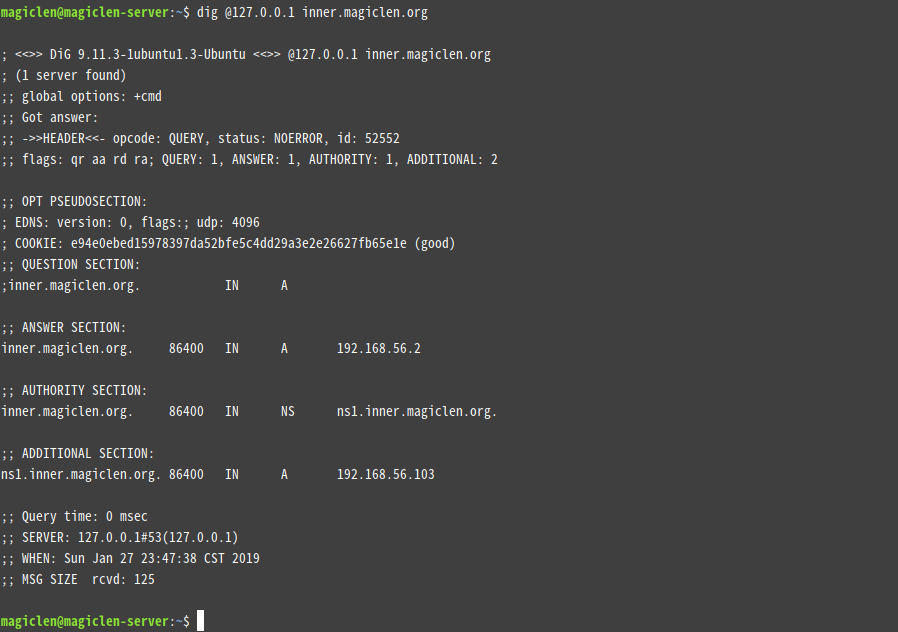
这样我们的 DNS 就架设成功啦!再查一个试试,指令如下:
手动指定 Linux 操作系统环境所使用的 DNS
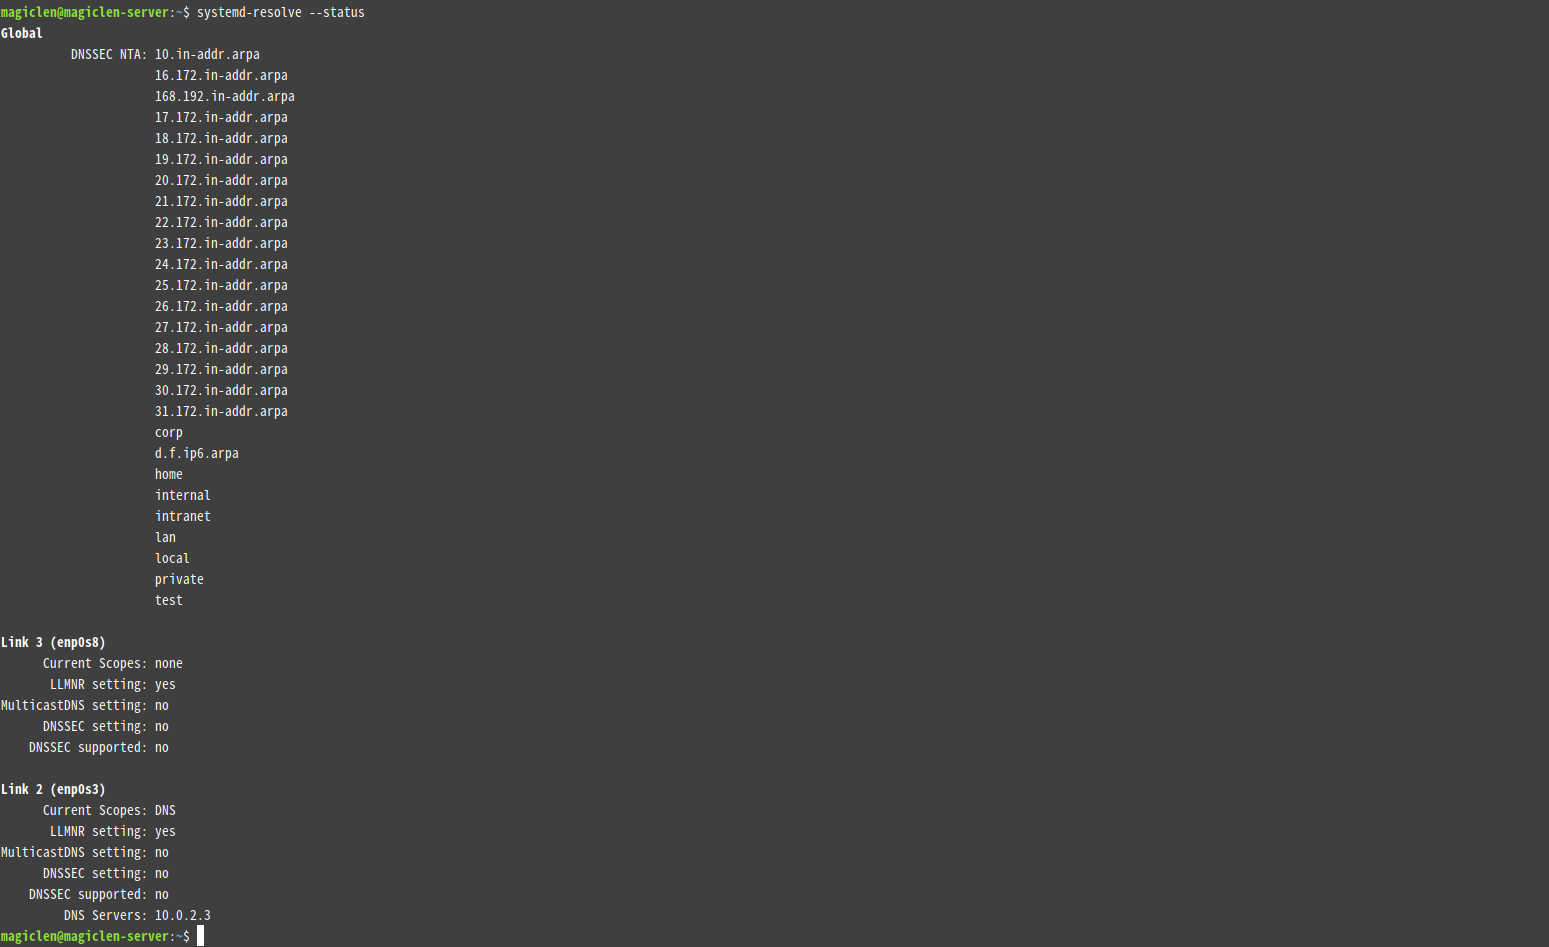
手动指定 Linux 操作系统环境所使用的 DNS 的方式有很多种。以 Ubuntu 或是其衍生的 Linux 发行版本来说的话,可以使用以下指令来查看不同网络界面所使用的 DNS:
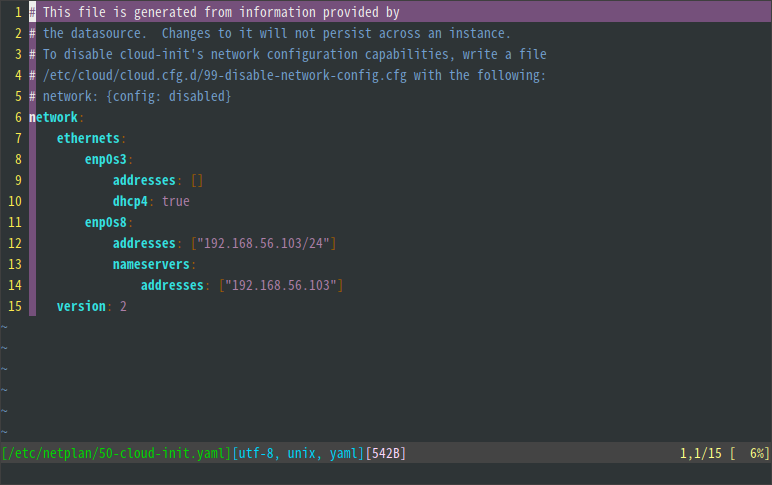
如果要手动指定 DNS 的话,可以在 netplan 这套网络管理程序的设置档进行设置。设置档位于 /etc/netplan 目录中,可在网络界面的名称下增加 nameservers 字段来指定要用的 DNS。如下图:
接着使用以下指令来套用设置。
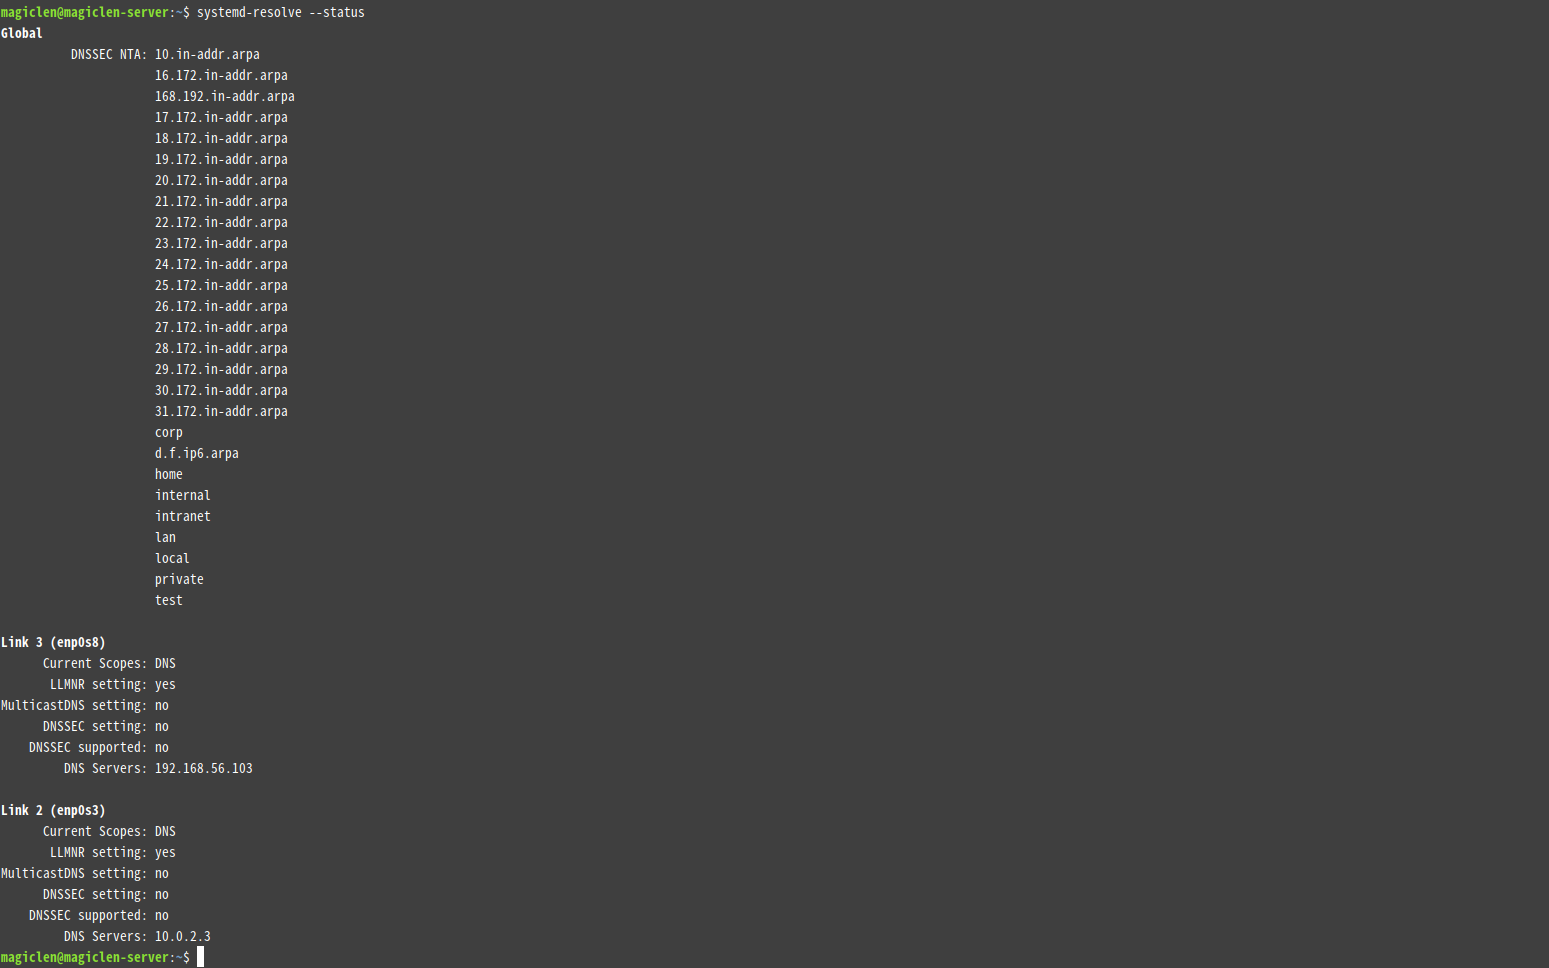
然后再次使用以下指令来检查网络界面的 DNS 是否有设置完成:
最后使用 dig 指令来验证 DNS 能否正常查找。指令如下:
增加从属主机
前面虽然有提到 DNS 的主从架构,可以将解答同一个 zone 区块的 DNS 分为「主要主机」和「从属主机」,但是我们都只有用到「主要主机」。接下来就谈谈怎么设置「从属主机」吧!
从属主机和主要主机的 DNS 安装方式相同,只有有使用主从架构的「zone」区块会有所变化。「从属主机」的 zone 区块,需使用 type 命令,将值指定为 slave,而不是 master。且必须要另外使用 masters 命令来指定「主要主机」的 IP 地址。继续以刚才设置的 inner.magiclen.org 网域来作为例子吧!
同样地,我们需要将自己的 zone 区块写进 /etc/bind/named.conf.local 中,所以就在 /etc/bind 目录中添加一个新的 zone 区块设置档(在此取名为 zones.inner.magiclen.org),并在该设置档内撰写我们的 zone 区块设置,接着再在 /etc/bind/named.conf.local 中,使用 include 命令将刚才创建的 zone 区块设置档给引用进来。
设置档撰写方式如下:
zone "inner.magiclen.org" {
    type slave;
    masters {192.168.56.103;};
};
设置好后必须让 named 重新加载设置档,可以使用以下指令:
一样使用 dig 指令做测试,指令如下:
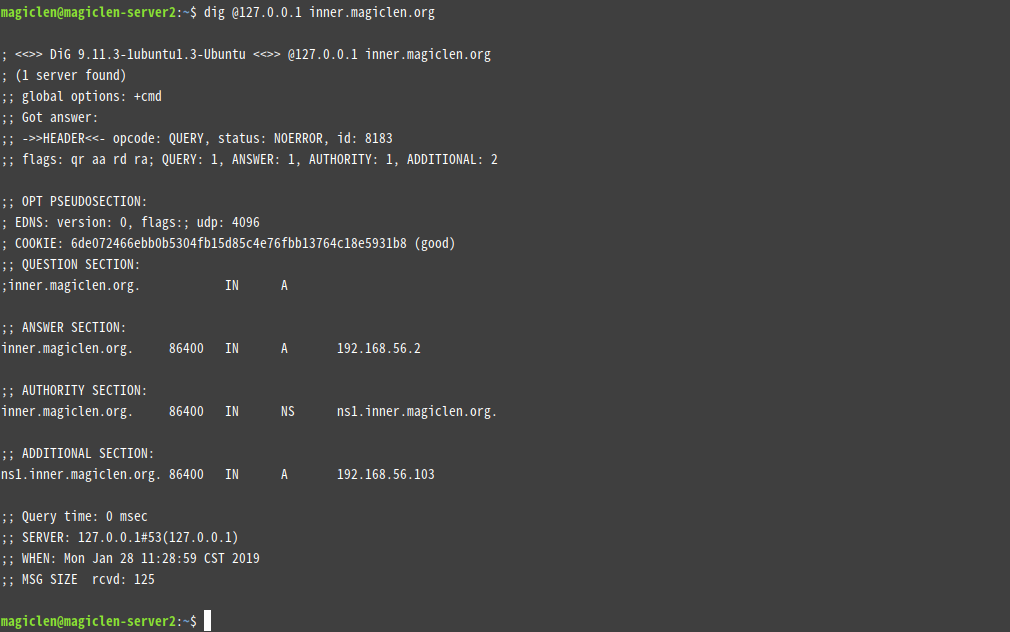
「从属」DNS 若成功运作的话,会把从「主要主机」拿到的数据缓存至内存中。如果想要缓存至文件的话,需要在「从属主机」的 zone 区块中加上 file 命令。如下:
zone "inner.magiclen.org" {
    type slave;
    masters {192.168.56.103;};
    file "db.inner.magiclen.org";
};
注意这边的 file 命令是使用相对路径,如此一来就可以去使用 options 区块中 directory 命令所指定的目录作为 DNS 数据库来使用。换句话说,这个「从属主机」的 zone 区块,就会把从「主要主机」拿到的数据缓存至 /var/cache/bind/db.inner.magiclen.org 文件中。如果要放到更下层的子目录或是另外的目录的话,必须事先将该目录创建好,并且把目录的拥有者和群组都设置为 bind,否则缓存文件是不会被创建出来的。
如果要限制「主要主机」所能够拥有的「从属主机」的话(即不允许陌生的「从属主机」),需要在「主要主机」的 zone 区块中加上 allow-transfer 命令。建议使用 acl 区块来创建一个有名称的网络,让包含在这个网络的节点都可以成为这台 DNS 的「从属主机」。如下:
acl "my_slave_servers" {
    192.168.56.104;
};

zone "inner.magiclen.org" {
    type master;
    file "/etc/bind/db.inner.magiclen.org";
    allow-transfer {
        my_slave_servers;
    };
};
至此,一台「从属主机」就设置完成了,如法再炮制,即可创建出更多台「从属主机」。全都设置完成之后,就会有好几台 IP 不同的 DNS,在设置给客户端使用的时候直接把所有 DNS 的 IP 都设置进去就行了。客户端在查找时,通常会依照设置的顺序来使用这些 DNS,前一台 DNS 没有回应(逾时)时,才会改用下一台,因此只要其中一台 DNS 还能正常运作,就能继续查找网域名称。
主动通知从属主机更新
从属主机除了能每隔一段时间就去向主要主机要求最新的 DNS 资源记录外,也可以由主要主机主动通知从属主机来进行更新。我们只需要在「主要主机」的 zone 区块中,利用 notify yes; 命令来激活通知功能。一旦「主要主机」的 zone 区块有任何 DNS 资源记录的更新,就会去主动通知相同区块下,除了 SOA 记录所指定「主要主机」的网域名称之外,其它用 NS 记录所指定的 DNS。
改写「主要主机」的 zone 区块后,文件内容如下:
zone "inner.magiclen.org" {
    type master;
    file "/etc/bind/db.inner.magiclen.org";
    notify yes;
};
notify 命令还可以用 explicit 这个值来设置。如果是用 explicit 的话,就会去通知 options 区块中以 also-notify 命令定义的 IP 地址所对应的 DNS。
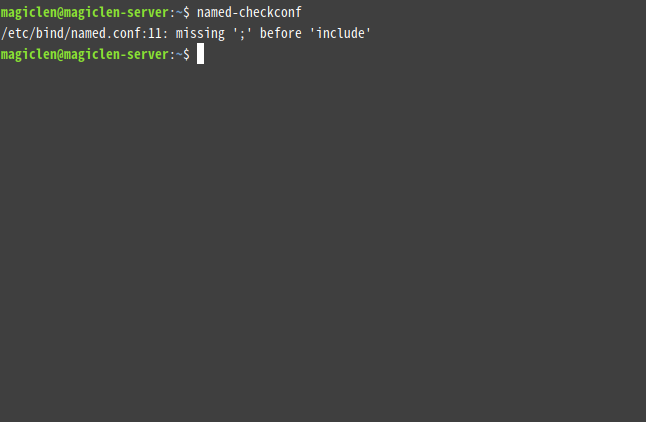
用 named-checkconf 指令检查 named 的设置档是否有误
named-checkconf 指令可以检查 named 的设置档是否有误,不需要重启或是重新加载设置档。注意这个指令并不会检查 zone 区块的 DNS 资源记录档。
用 named-checkzone 指令检查 named 的 DNS 资源记录档是否有误
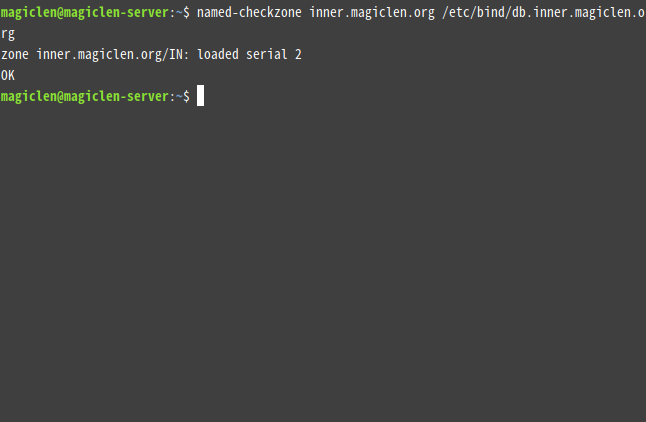
named-checkzone 指令可以检查 named 的资源记录档是否有误,不需要重启或是重新加载设置档。
用法如下:
rndc
rndc 可以管理本地端或是远程的 named。在使用 rndc 前必须要先有个 rndc 的密钥,Ubuntu Server 已经将它包含在 BIND 里面,设置档的路径为 /etc/bind/rndc.key。它预设的模样长成这样:
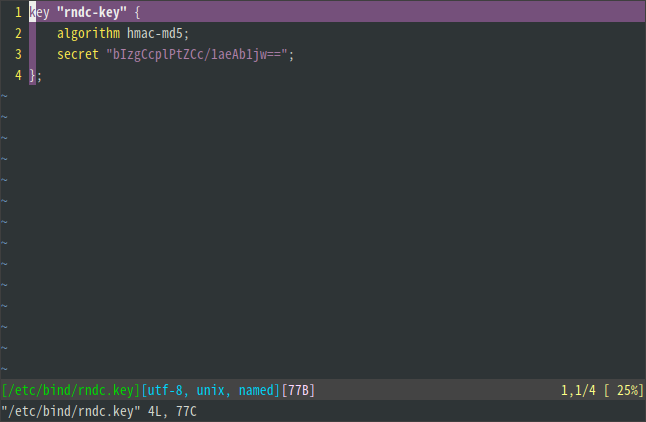
那个 secret 命令所指定的密钥是 BIND 随机产生出来的,如果想要手动产生新的密钥,并且让 named 能够与 rndc 搭配使用的话,可以使用以下指令:
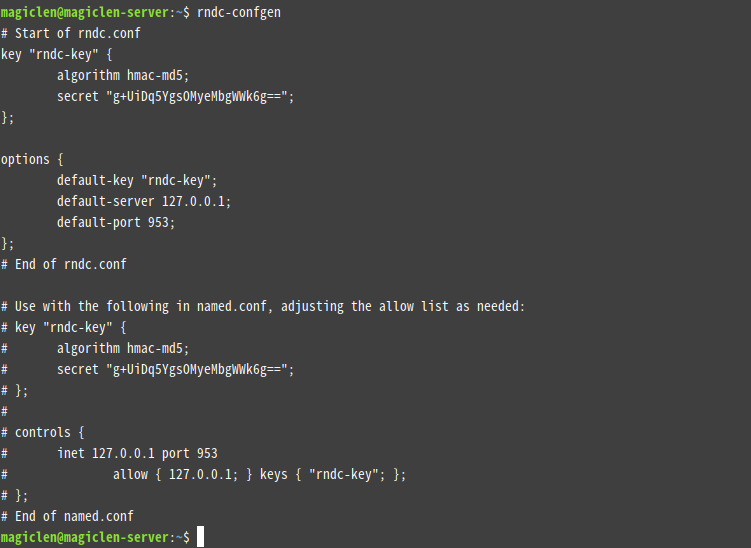
这边要注意的是,每次运行 rndc-confgen 指令时出现的密钥都会不一样,此外它还会告诉我们 named 的设置档应该要怎么写,照它讲的方式做就好了。
首先覆盖原本的 rndc.key 文件中定义的 key 区块。这个文件其实就是 rndc 客户端所使用的密钥档。
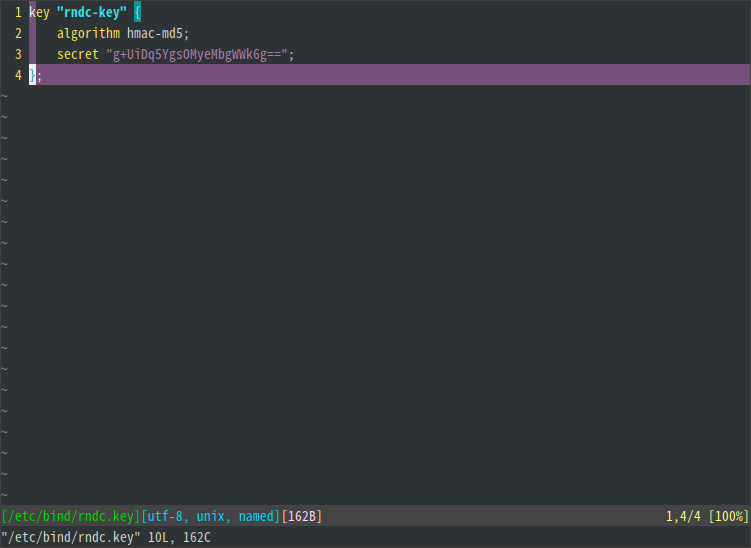
接着把 rndc-confgen 指令提示要加进 named.conf 文件的内容加进去。加进去后的结果会像以下这样:
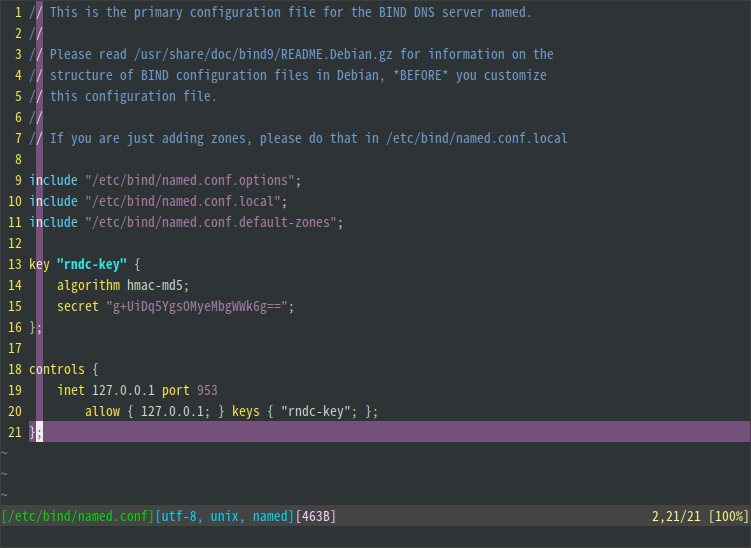
named.conf 文件中所设置的 rndc 密钥是 rndc 服务器端的密钥。rndc 客户端和 rndc 服务器端若要成功连接,它们持有的密钥必须要相同才行。
设置好后必须让 named 重新加载设置档,可以使用以下指令:
再来就可以使用 rndc 指令来管理本机的 DNS 了!
rndc 指令的第一个参数为其的子命令,常用的有:
reload:重新加载 named 的设置档。可以全部重新加载,或是在下一个参数指定一个要重新加载的zone区块。stats:将 DNS 的统计输出成文件dumpdb:将目前缓存的 DNS 资源记录输出成文件flush:清空 DNS 缓存。status:显示目前 DNS 的状态。
例如:
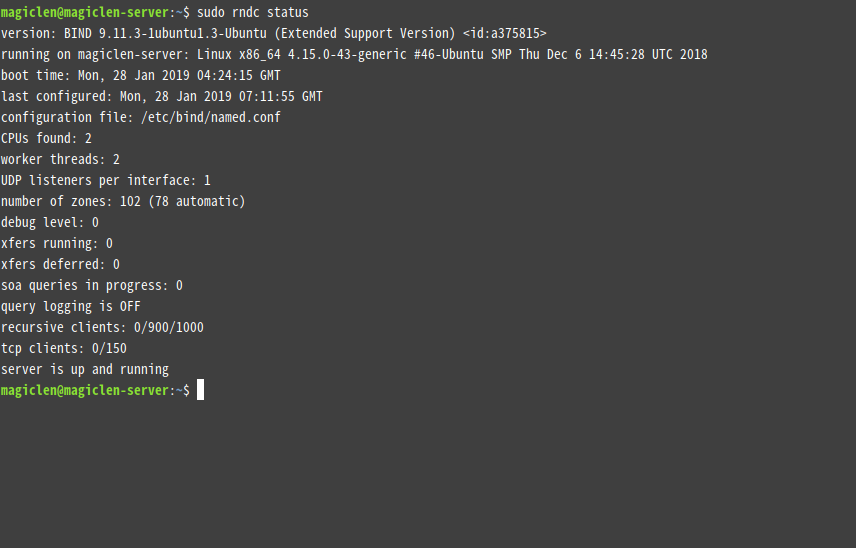
远程管理 DNS
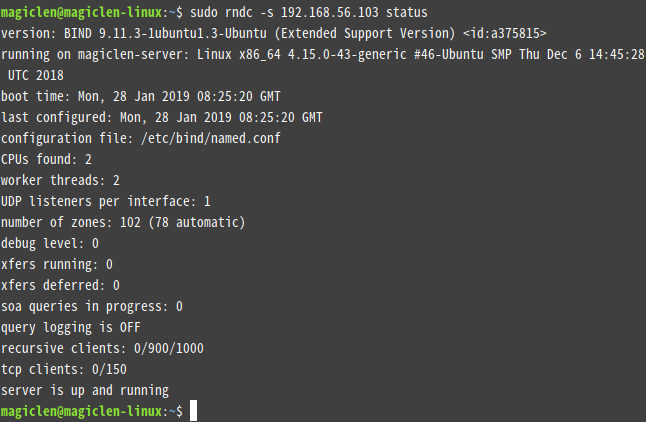
rndc 指令可以加上 -s 参数来指定要管理的 DNS 的 IP 或是网域名称。当然,管理端不一定要安装完整的 BIND 来架设 DNS,只需要安装部份工具即可。以 Debian 或是其衍生的 Linux 发行版为例,使用以下指令即可安装「rndc」。
然后要创建一个与远程 rndc 服务器相同的 /etc/bind/rndc.key 密钥档。/etc/bind 这个目录不一定会存在,可能需要手动创建。
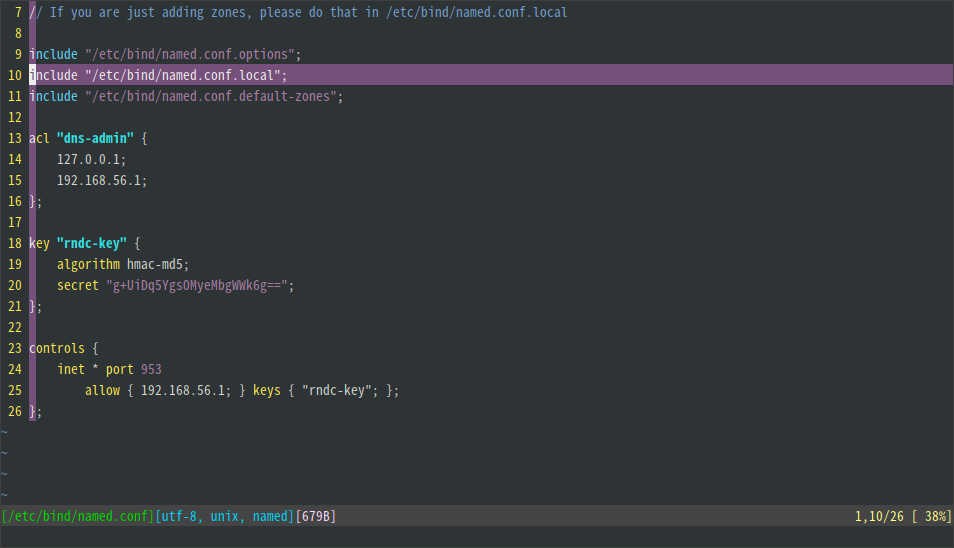
rndc 服务器端,也就是 DNS 端的 named.conf 也需要做一些修改,建议使用 acl 区块来创建一个有名称的网络,让包含在这个网络的节点都可以管理这台 DNS。监听的 IP(inet 命令的第一个参数)也需要改成星号 *。
修改后的 named.conf 文件如下:
设置好后必须让 named 重新加载设置档,可以使用以下指令:
之后在管理 DNS 网络内的节点就可以透过 rndc 指令来远程管理 DNS 了!