

SSH (Secure Shell)预设需使用 SSH 服务器端的帐号密码来登录该台服务器,只不过若每次都需要重新输入帐号密码,实在是一件很麻烦的事情。除了帐号密码的权限验证方式外,SSH 另外提供了密钥的权限验证方式,让 SSH 服务器端能够使用信任的客户端自行产生独特的密钥号码,来登录 SSH 服务器,这样一来 SSH 服务器端就不需要提供给客户端任何的帐号密码了。
将 SSH 密钥加入 SSH 服务器
首先,SSH 客户端必须要拥有独特的 SSH 密钥,Linux 系统产生 SSH 密钥的方法可以参考这篇文章的作法。客户端有了 SSH 的密钥后,便可将 SSH 的公开密钥(.pub 文件)交给 SSH 服务器来保存使用。
如何将 SSH 的公开密钥交给 SSH 服务器?
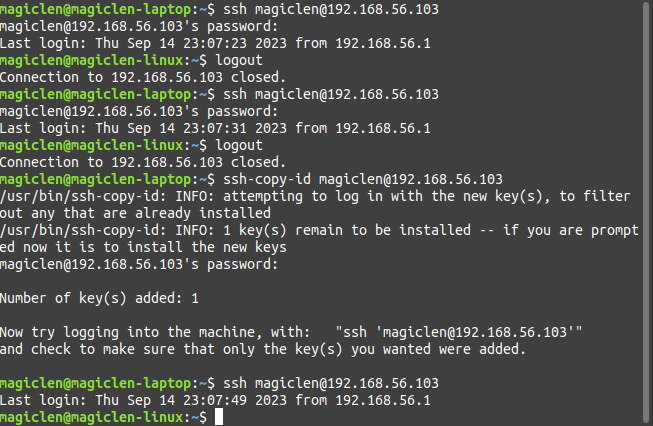
将 SSH 的公开密钥交给 SSH 服务器最简单的作法就是使用 ssh-copy-id 指令,直接将公钥拷贝给连接的 SSH 服务器。指令用法和 ssh 指令差不多,如下:
username 是远程设备的登录帐号,hostname 是远程设备的网络地址(网址或是 IP)。
例如:
接着再输入远程设备的帐号登录密码,完成登录后,便可以将公钥发送给远程的 SSH 服务器来保存。
之后再使用 ssh 指令登录该设备的帐号的话,就不必再输入帐号的登录密码了!
SSH 客户端的公钥预设会存在 SSH 服务器端该帐号底下家目录中的 .ssh 目录里的 authorized_keys 文件,使用纯文字格式来保存,每一行文字就是代表着一组 SSH 客户端的公钥。也就是说,就算 SSH 客户端不使用 ssh-copy-id 指令先使用帐号密码登录 SSH 服务器提供公钥,SSH 服务器端也可以直接修改这个文件,手动将 SSH 客户端的公钥添加进去,这样一来 SSH 服务器端就完全不用提供任何帐号的密码给 SSH 客户端登录了,安全性也会相对提升!
禁用 SSH 服务器的帐号密码验证
用了密钥验证后,就可以把 SSH 的帐号密码验证给关闭掉,使其只允许密钥验证,避免暴力破解密码的攻击。
要打开或是关闭 SSH 服务器的帐号密码验证,可以修改 /etc/ssh/sshd_config 文件,将 PasswordAuthentication 改为 no(如果要开关密钥验证,要修改 PubkeyAuthentication)。
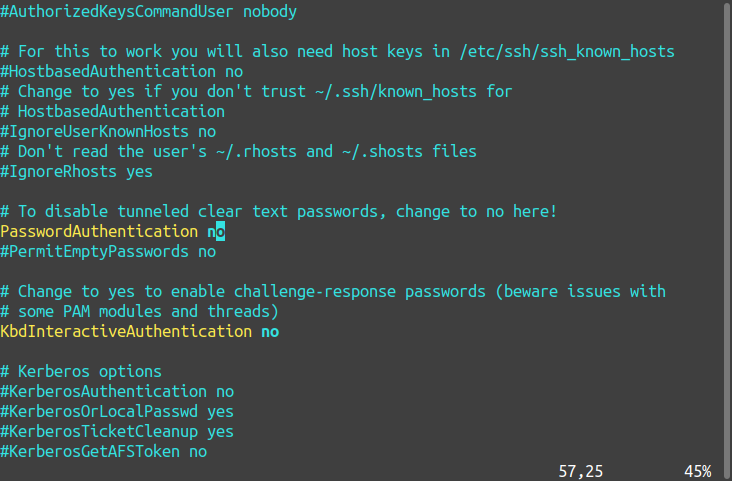
修改完成后,再使用以下指令重启 SSH,就可以套用设置了。