

ssh-copy-id 指令可以将本地端的 SSH 公钥传给远程的 SSH 服务器,使其信任本地端,从而让本地端连接到 SSH 服务器的时候可以直接被授权,不需要再提供远程 Linux 用户的密码。然而在某些情况下,即便使用了 ssh-copy-id 指令,SSH 服务器也总还是会要求用户输入密码才可以连接,这是怎么一回事呢?
如下图,原先要使用密码才可以登录的 SSH 服务器,在成功使用 ssh-copy-id 指令后,依然还是需要密码才可以登录 SSH 服务器。
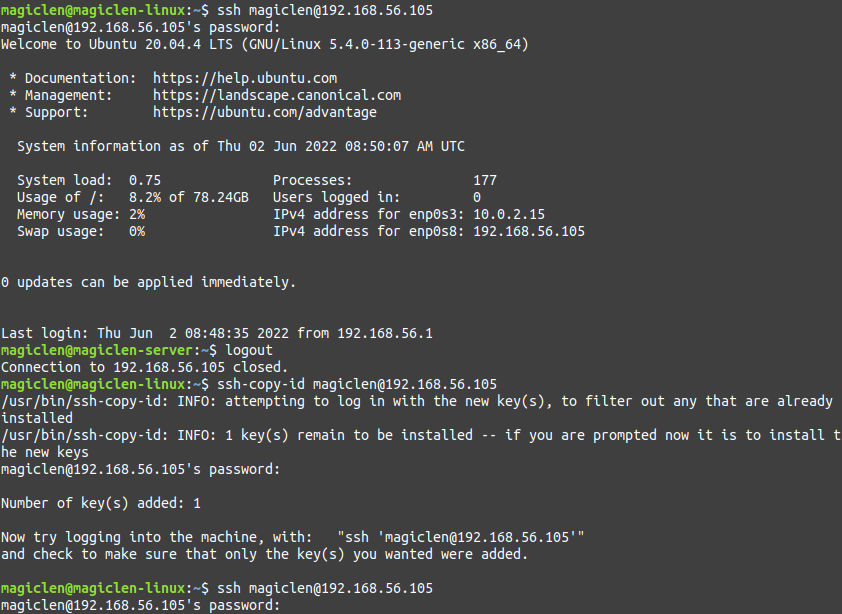
在客户端使用 ssh-copy-id 指令后,SSH 服务器会把客户端的公钥信息保存到 ~/.ssh/authorized_keys 文件。若要让 SSH 服务器信任保存在 ~/.ssh/authorized_keys 中的 SSH 客户端,~/.ssh/authorized_keys 文件本身,以及其所有的上层目录,对于 group 和 others 都必须不能有写入权限,至于拥有者则必须为该 Linux 用户。
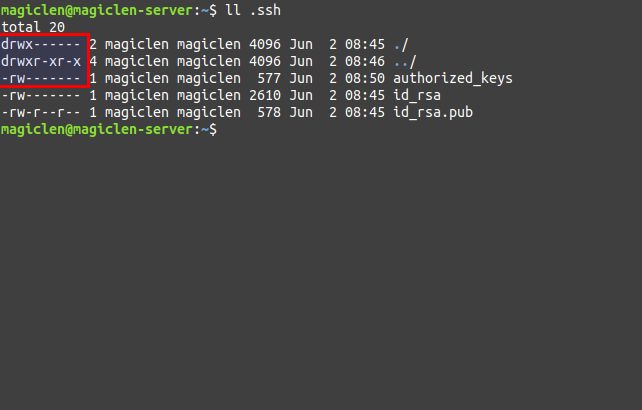
所以当您发现 ssh-copy-id 指令没有作用的时候,请检查 SSH 服务器的 ~/.ssh/authorized_keys 文件和其所有的上层目录的权限。~/.ssh/authorized_keys 文件的权限应设为 600;~/.ssh 目录的权限应设为 700。