

在公元 2015 年之后,我们所熟悉的 HTTP 网站已经被大多数人认为是不安全的网站了,许多浏览器甚至会直接针对没有使用 HTTPS 协定的网站打上「不安全」的标签,就连搜索引擎也会降低 HTTP 网站的排名。因此让网站支持 SSL,并使用 HTTPS 协定进行传输,已经是再基本不过的事了。在过去使用公开的 SSL 时,通常都需要去向第三方安全认证机构购买所谓的「SSL 凭证」,一直到 2015 年,Let's Encrypt 逐渐兴起后,免费公开的 SSL 凭证才流行起来。
由于向 Let's Encrypt 申请到的免费 SSL 凭证只有三个月的有效期,如果要继续使用就必须要重新申请,因此为了要加速这件重复申请 Let's Encrypt 的日常工作,选择一个适当的工具是很重要的!
acme.sh
「acme.sh」是一个利用 Unix Shell Script 来完成 Let's Encrypt 的 SSL 凭证申请的开源工具,ACME 为「Automated Certificate Management Environment」的缩写,中文译作「自动证书管理环境」,简单来说,我们可以透过 JSON 文档格式和 HTTPS 协定来按照 ACME 的规范(例如验证网域的所有权的方式),完成 Let's Encrypt 的 SSL 凭证申请。
GitHub:
安装 acme.sh
运行以下指令即可安装「acme.sh」:
接着运行以下指令,可以让「acme.sh」在将来自动更新:
使用 acme.sh
「acme.sh」通常会直接在服务器上跟着服务器程序(如 Nginx 和 Apache)和 Web 应用程序一同使用,用户在使用「acme.sh」的「--issue」参数申请到 SSL 凭证之后,即可放着不管它,每隔 60 天它都会自动作 SSL 凭证的延展,避免凭证过期而导致网站失效。
以下区分几种「acme.sh」的使用情境:
「acme.sh」存在于公开的网站服务器
网站的根目录是公开访问的
假设网域名称是「example.com」,在能「公开访问」的网站根目录下添加「file.txt」文件时,使用「http://example.com/file.txt」或是「https://example.com/file.txt」可以访问到「file.txt」文件。
这时候就可以使用以下指令来申请 SSL 凭证:
如果在申请的过程中,需要验证网域所有权的话,「acme.sh」就会自动在网站根目录下添加「.well-known/acme-challenge」目录和一个带有哈希消息的文件。如此一来,Let's Encrypt 就能从外部透过网址来尝试访问这个文件。如果能访问得到,而且哈希消息也没错的话,就会颁发凭证。
注意这边「-d」选项可以是复数个。「-d」虽然也支持「Wildcard」,可以使用星号来表示同一层的所有子网域,但 Let's Encrypt 只接受以 DNS 记录来验证 Wildcard 网域,所以必须搭配下文的「--dns」验证方式。
使用 Nginx 作为前端服务器程序
如果网站并没有能「公开访问」的网站根目录,但网站是使用 Nginx 来作为前端服务器的话,可以使用以下指令来申请 SSL 凭证:
使用 Apache 作为前端服务器程序
如果网站并没有能「公开访问」的网站根目录,但网站是使用 Apache 来作为前端服务器的话,可以使用以下指令来申请 SSL 凭证:
独立的验证服务器程序
如果网站并没有能「公开访问」的网站根目录,同时也没有使用 Nginx 或是 Apache 作为前端服务器的话,可以使用「acme.sh」自带的前端服务器,指令如下:
这个自带的前端服务器必须使用 HTTP 的 80 连接端口。
「acme.sh」存在于私人的电脑,且我们拥有网域的记录修改权限
如果我们并未将「acme.sh」直接用于服务器主机上,而是想在自己开发、测试用的电脑上作业,可以使用以下指令:
指令运行之后,「acme.sh」会回传 DNS 的 TXT 记录需要修改的项目。我们在手动完成 DNS 的修改之后,还需等待 DNS 对应(通常要两分钟以上)。之后再使用以下指令来告诉 Let's Encrypt 来验收我们的设置。
但如果网域有几十个或是几百个,一个一个手动设置 DNS 的话实在是太麻烦。所幸「acme.sh」有提供各大 DNS 服务厂商的 API 支持。
以 CloudFlare 来举例,如果我们的网域是 CloudFlare 代管的,需要先到 CloudFlare 的帐号设置页面取得 API Key。
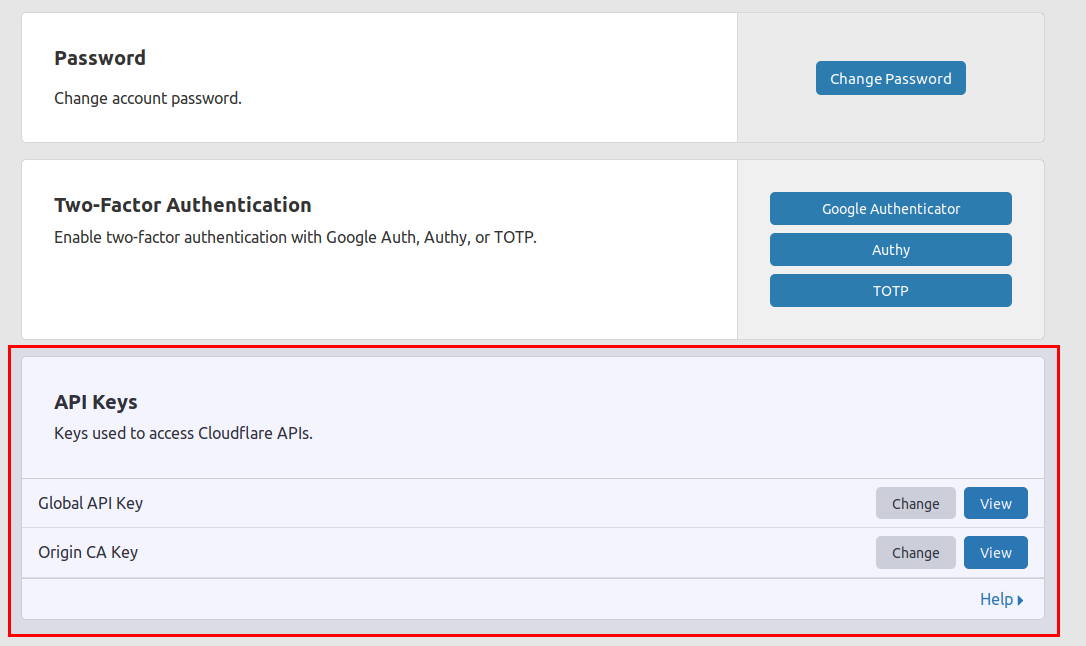
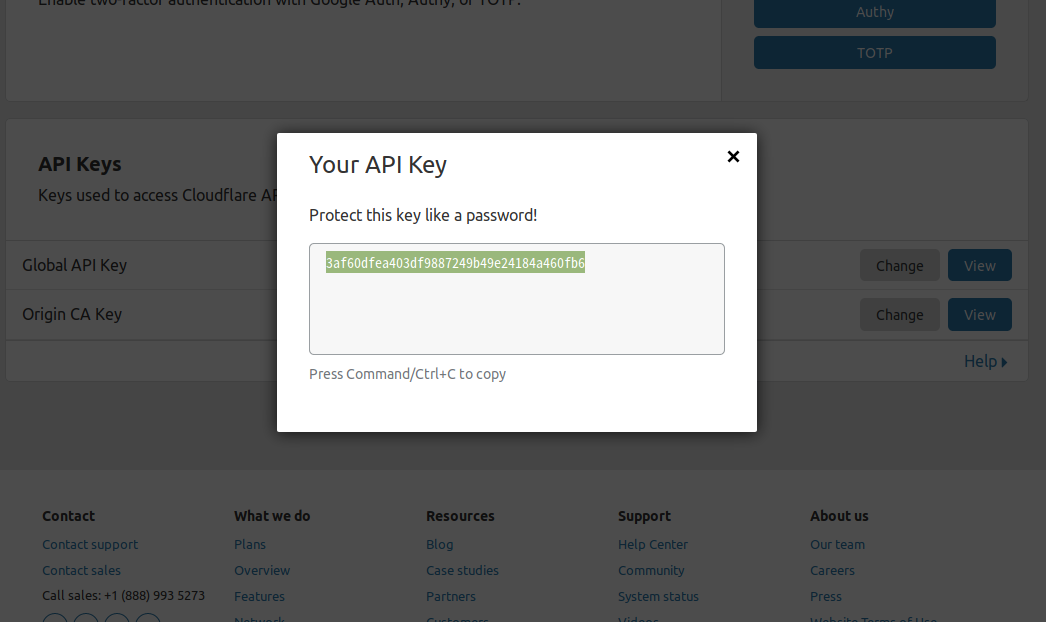
接着将这个 API Key 设成「CF_Key」环境变量,并再把我们登录 CloudFlare 所用的电子邮件信箱设成「CF_Email」环境变量,即可使用以下指令来申请 SSL 凭证,而不需要手动设置 DNS 记录:
申请到的 SSL 凭证在哪?
SSL 凭证申请成功之后,会得到 cert、CA cert、full chain certs 和 key 这四个文件,并保存在家目录中的「.acme.sh/网域名称」下,文件名分别为「网域名称.cer」、「ca.cer」、「fullchain.cer」、「网域名称.key」。接着使用服务器程序或是 Web 应用程序来读取并套用即可。
Nginx
如果使用 Nginx 作为前端服务器的话,只要在设置档中加上:
ssl_certificate_key "家目录/.acme.sh/网域名称/网域名称.key"
使用以下指令重启之后即可套用:
Apache
如果使用 Apache 作为前端服务器的话,只要在设置档中加上:
SSLCertificateKeyFile "家目录/.acme.sh/网域名称/网域名称.key"
使用以下指令重启之后即可套用:
如果以上不行(因为常用的 Apache 服务名称有两种),则:
设置服务器程序或是 Web 应用程序自动套用新的 SSL 凭证文件
「acme.sh」官方并不是很建议直接使用「.acme.sh/网域名称」下的 SSL 凭证文件。因为这样的作法无法让持续运作的服务器程序或是 Web 应用程序,自动套用到新的 SSL 凭证文件。
官方建议的作法是将凭证档透过「acme.sh」的「--install-cert」指令「安装」到某个路径,再透过某个指令去通知服务器程序或是 Web 应用程序去使用新的 SSL 凭证文件。如此一来,就会每隔 60 天自动作 SSL 凭证的安装和通知。
Nginx
如果使用 Nginx 作为前端服务器的话,安装 SSL 凭证的指令如下:
在设置档中加上:
ssl_certificate_key "/path/to/key.pem"
注意这边的「service nginx reload」,如果没有 root 权限的话是无法成功运行的。可以改为「sudo service nginx reload」,并在「/etc/sudoers」设置档中加上:
Apache
如果使用 Apache 作为前端服务器的话,安装 SSL 凭证的指令如下:
在设置档中加上:
SSLCertificateKeyFile "/path/to/key.pem"
注意这边的「service httpd reload」,如果没有 root 权限的话是无法成功运行的。可以改为「sudo service httpd reload」,并在「/etc/sudoers」设置档中加上:
若 Apache 的服务名称不是叫「httpd」,应该就是叫「apache2」。
Web 应用程序
如果没有使用 Nginx 或是 Apache 作为前端服务器的话,那就要看该 Web 应用程序有没有支持 HTTPS 且有没有支持不断线更新 SSL 凭证的功能了。如果有的话,应该也要提供某种能够用指令通知的方式,来替换运作中的 Web 应用程序所使用的旧 SSL 凭证。
Simple SSL with ACME and CloudFlare
Simple SSL with ACME and CloudFlare 是笔者用 Rust 编程语言开发的开源工具,简化「acme.sh」和 CloudFlare 的使用方式,除了能够轻易地使用 OpenSSL 的设置档来产生出自己的 CSR 文件外,还支持 4096 比特的 dhparam(Diffie-Hellman Parameter) 的产生。此外「CF_Key」和「CF_Email」不是透过环境变量来设置,而是直接透过 CLI 界面从命令行参数传给程序来使用,如此一来就算有多个 CloudFlare 帐号也很容易切换。
GitHub:
安装 Simple SSL with ACME and CloudFlare
如果系统环境中有安装「Cargo」的话,可以直接使用以下指令来下载「Simple SSL with ACME and CloudFlare」的源代码项目,并进行编译安装。
如果是使用 Linux 操作系统的话,可以直接到以下页面取得「Simple SSL with ACME and CloudFlare」的可执行文件,手动放置到「/usr/local/bin」目录中即可。网址如下:
使用 Simple SSL with ACME and CloudFlare 前,必须先安装好 OpenSSL 和「acme.sh」。
使用 Simple SSL with ACME and CloudFlare
运行以下指令,即可开始使用 Simple SSL with ACME and CloudFlare:
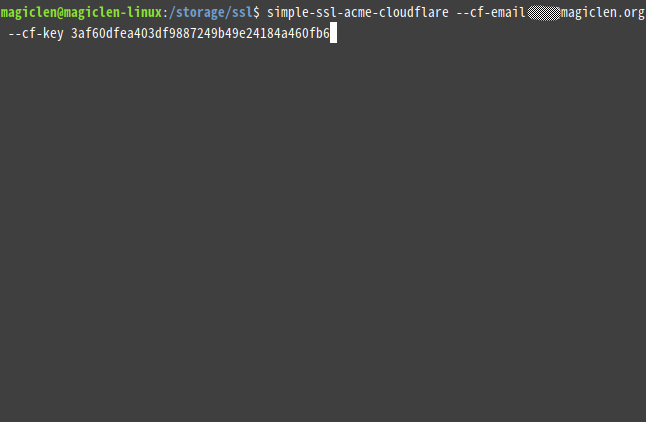
Simple SSL with ACME and CloudFlare 需要输出一些文件,预设会放在目前工作目录下的「ssl」目录内,如果想更改的话,可以加上「-o」选项来设置。
如果输出目录中并没有「dhparam」文件,程序就会开始创建。
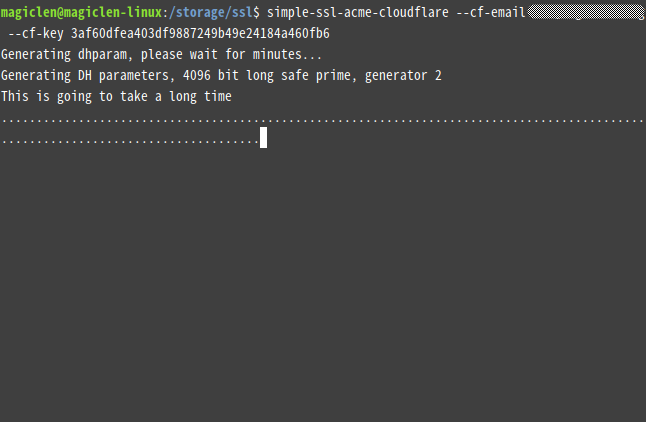
创建「dhparam」文件需要一些时间,请耐心等待。
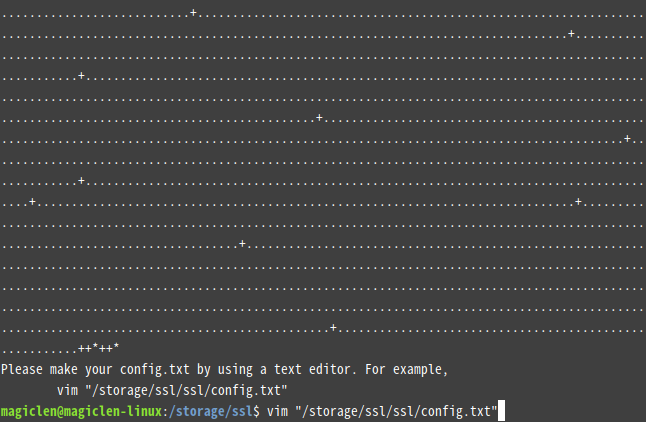
接着程序会提示需要去设置输出目录中的「config.txt」,那个就是 OpenSSL 的设置文件,用来产生 CSR 和 key。
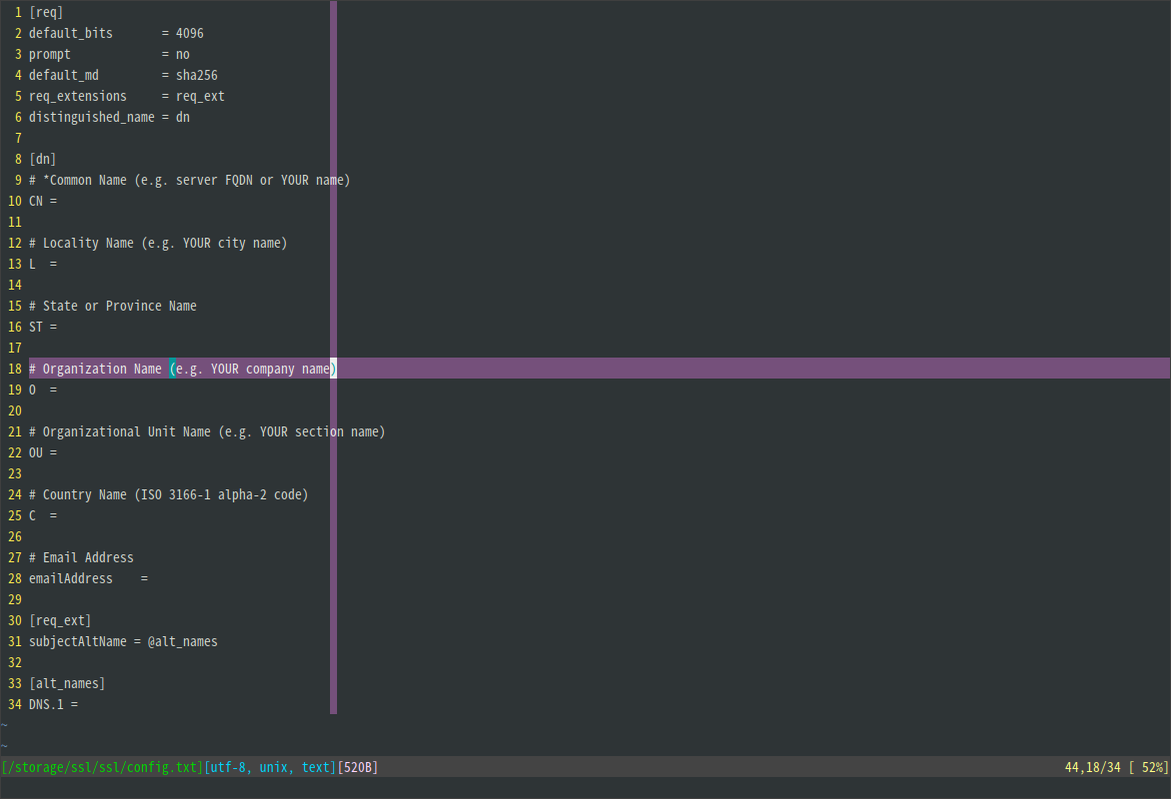
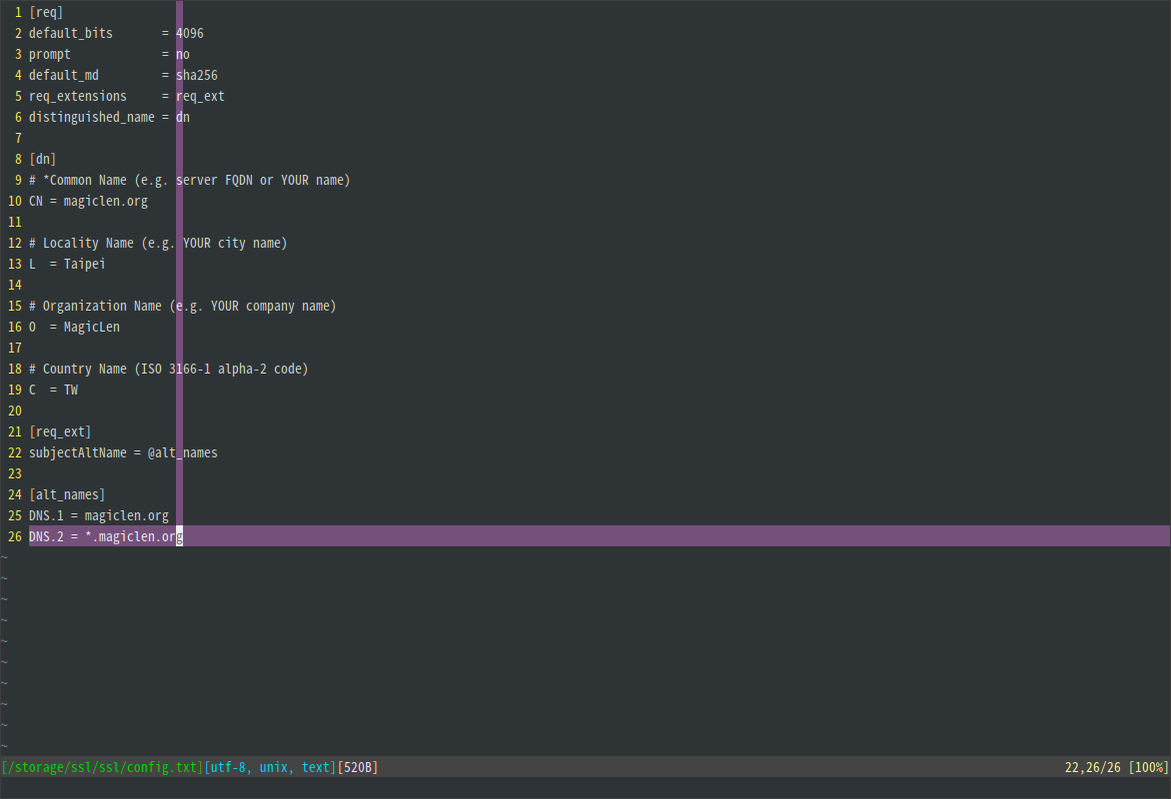
「config.txt」的设置方式如下图:
然后再重新运行刚才的 Simple SSL with ACME and CloudFlare 指令,就可以开始申请 SSL 凭证啦!
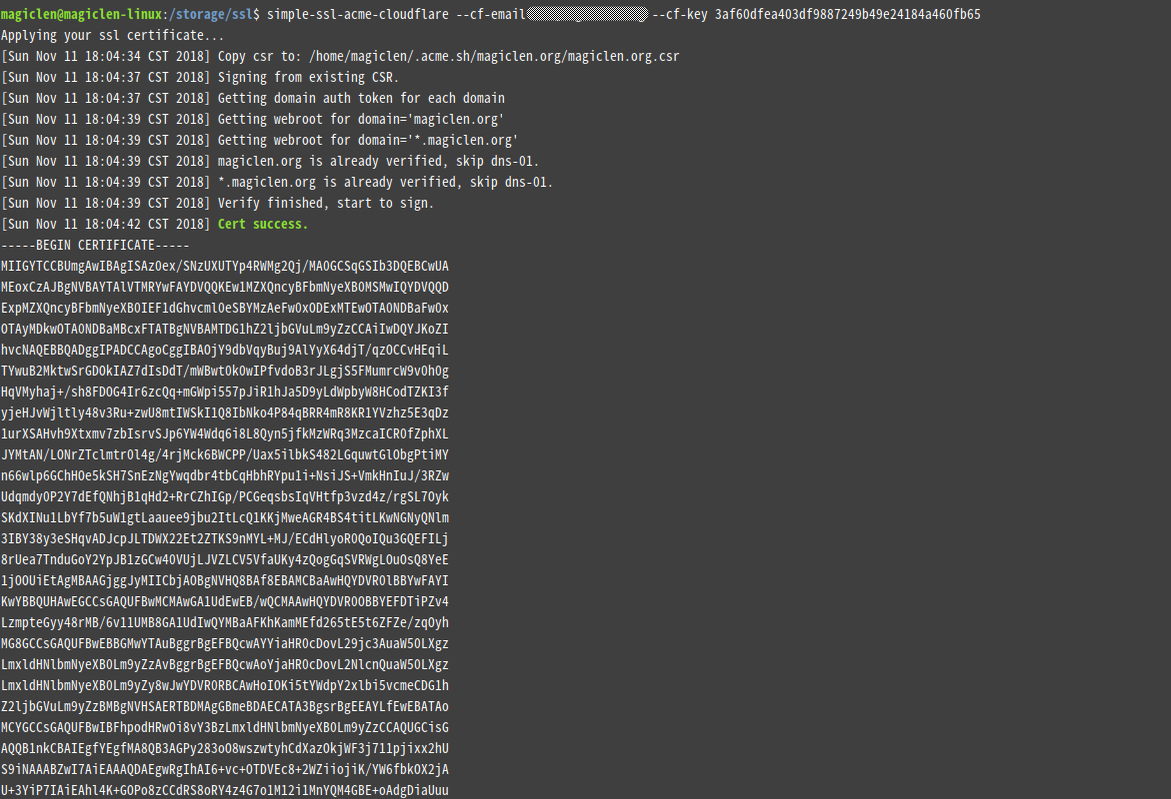
SSL 凭证申请成功后,凭证的相关文件都会导出到输出目录中,程序还会印出 Nginx 和 Apache 设置档套用「dhparam」文件和 SSL 凭证文件的撰写方式,拷贝粘贴即可使用。
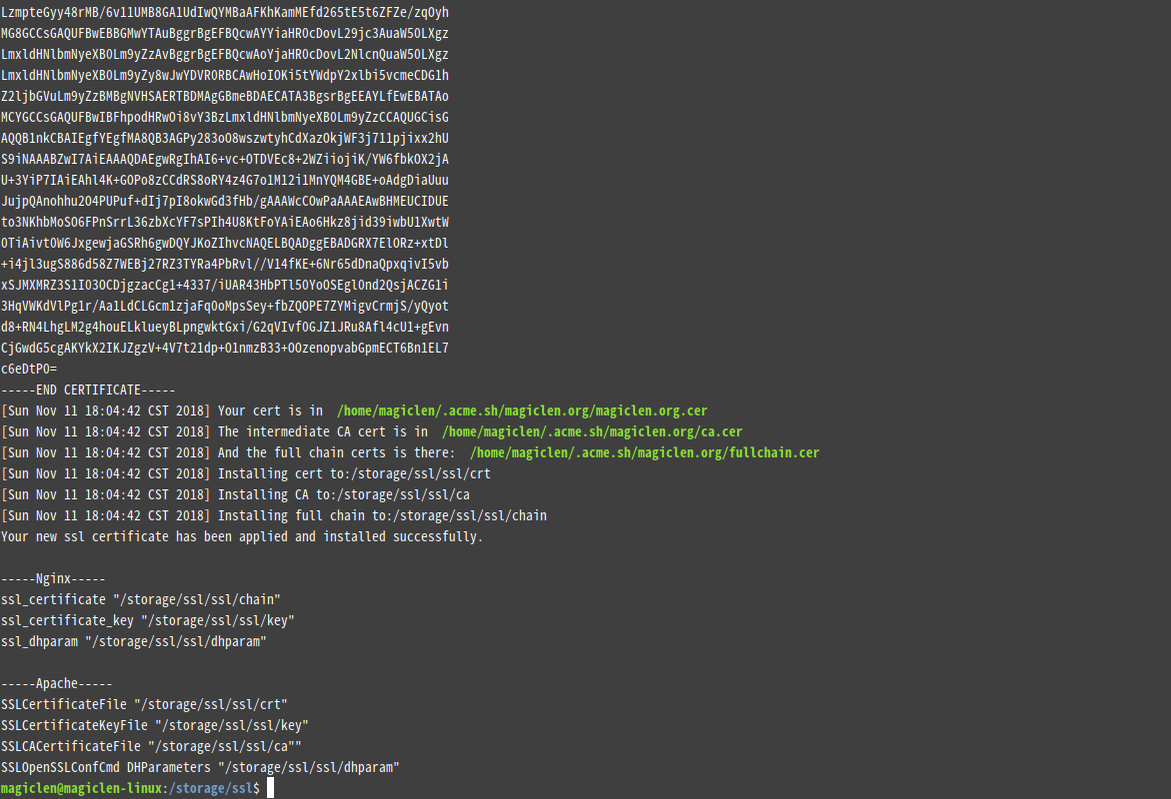
另外,之后若要延展凭证,只要重新运行刚才的 Simple SSL with ACME and CloudFlare 指令即可。如果有需要修改「config.txt」设置档的话,在修改完毕后,重新申请 SSL 凭证时,指令需加上「--force-csr-key」选项,不然还是会沿用先前产生出来的 CSR 和 key 哦!
检查 SSL 的设置
参考以下这篇文章来检查 SSL 设置有没有问题: