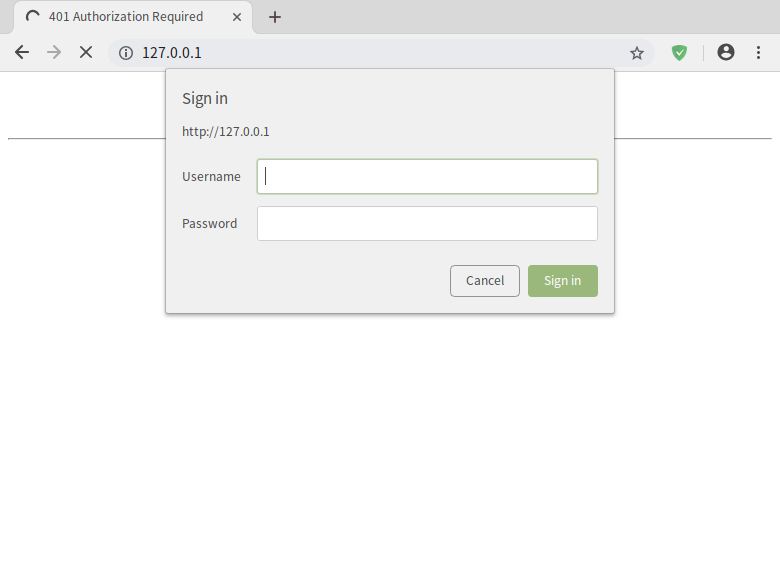
Nginx 是一个免费开源且稳定高效的 Web 服务器程序,拥有反向代理以及负载平衡的功能,经常作为最前端的服务器。对于一些非完全公开的文件或是网页,Nginx 可以将它们加上帐号与密码来保护,无需撰写额外的程序或是网页,就可以让浏览器在打开这些特定的网址时,跳出输入帐号和密码窗口,浏览者则必须要输入正确的帐号与密码,才可以访问到该网址的资源。
这个功能实际上是 HTTP 协定内置的,而且有个正式的名称,称为「基本认证」(Basic Access Authentication)。强大的 Nginx 自然是有直接支持 HTTP 的「基本认证」功能,只需要在 Nginx 的设置档中加上 auth_basic 相关的命令即可。但是在动到 Nginx 的设置档之前,我们先来学学怎么产生 Nginx 所允许的帐号密码清单吧!
HTTP 基本认证的帐号密码清单─htpasswd
HTTP 基本认证所使用的帐号密码清单,由于一开始是 Apache 所使用的关系,因此又称为「htpasswd」。这个「htpasswd」帐号密码清单,通常会是独立的一个文件,Apache 有提供对应的命令行工具 htpasswd 来管理。如果是基于 Debian 的 Linux 发行版,可以直接使用以下指令来安装:
htpasswd 工具的用法很简单,指令如下:
第一次使用 htpasswd 工具的时候,我们需要先产生一个空白的文件。如以下指令,运用 touch 指令在目前工作目录下产生出 .htpasswd 文件:
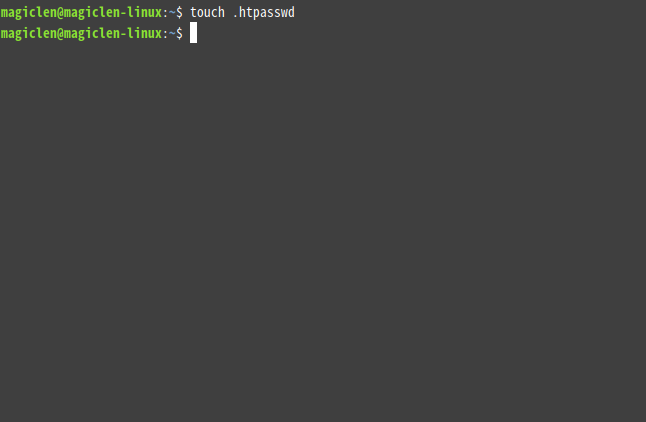
当然,也可以直接在 htpasswd 创建新帐号密码的指令中,加上 -c 选项,来直接创建新档。
不管如何,有了保存帐号密码清单的文件后,我们就可以利用 htpasswd 指令来创建帐密了!例如要创建的帐号为 admin,密码为 1234 的话,指令如下:
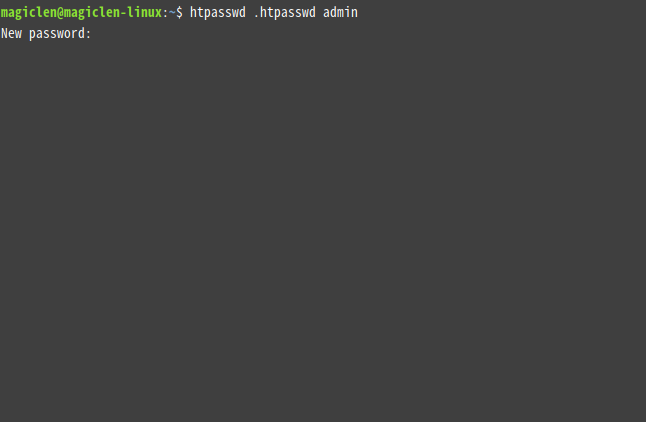
接着在终端机填入两次 1234。
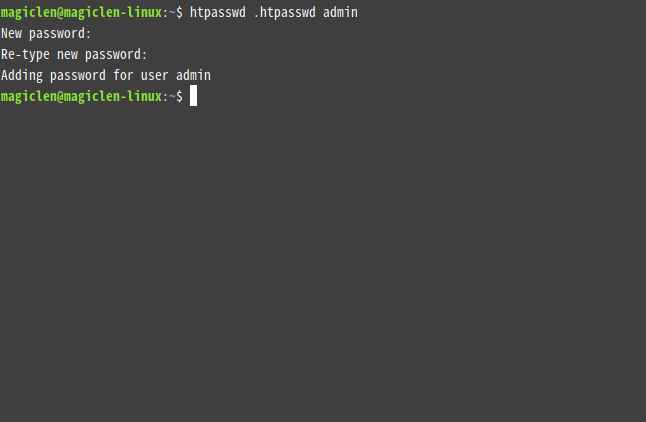
如此一来,新的帐号密码组合就被创建到 .htpasswd 内了!如果要创建多组帐号密码,只要重复使用 htpasswd 指令将新的帐号密码保存到同一个 htpasswd 帐号密码清单文件内即可。
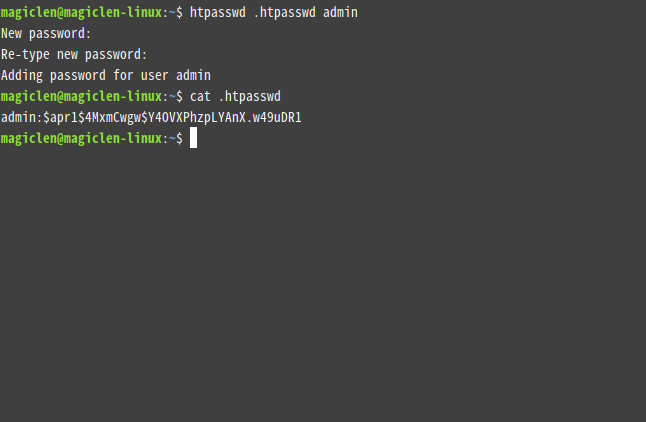
如果要删除某个帐号的话,可以使用以下指令:
在 Nginx 设置档内套用 htpasswd
有了保存帐号密码清单的文件后,便可以在 Nginx 设置档的 http 区块或是其底下的 server 或 location 区块中,使用 auth_basic_user_file 命令,来使用指定路径的「htpasswd」帐号密码清单文件。命令如下:
auth_basic_user_file /path/to/.htpasswd;
接着,我们就可以在 auth_basic_user_file 命令的同个区块或是底下的区块,视情况决定有哪些部份需要使用 HTTP 基本认证,如果要使用 HTTP 基本认证的话,则需要在该区块加上 auth_basic 命令,以及验证失败时所回应的 WWW-Authenticate 标头的内容。命令如下:
auth_basic "Restricted Content";
如果已经激活 HTTP 基本认证的区块底下,有某些区块不需要使用 HTTP 基本认证,可以再使用一次 auth_basic 命令,将 off 代入,写进该子区块下。命令如下:
auth_basic off;
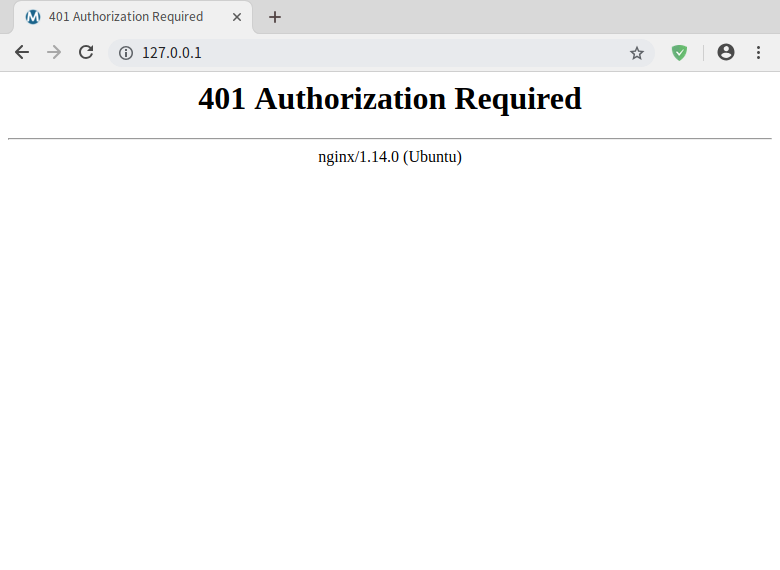
总而言之,当浏览器要访问已激活 HTTP 基本认证功能的网址资源时,就会先跳出输入帐号密码的窗口。帐号密码必须输入正确才可以访问到该网址的资源。如果不输入的话,Nginx 就会回传 HTTP 的 401 状态(Authorization Required)。