

Fail2ban 是一款用来阻挡使用暴力破解法登录服务器的工具,最常被应用在 SSH 服务器上。它会去检查服务器的日志(Log),并将登录失败的 IP 地址记录下来,如果该 IP 在一段时间内错了超过规定的次数,就会自动添加规则至防火墙中,阻挡该 IP 一段时间的连入。
安装 Fail2ban
基于 Debian 的 Linux 发行版可以使用以下指令来安装 Fail2ban:
红帽系的 Linux 发行版可以使用以下指令来安装 Fail2ban:
运行以下指令在开机时自动启动 Fail2ban 服务:
运行以下指令立刻启动 Fail2ban 服务:
设置 Fail2ban
如果您是使用基于 Debian 的 Linux 发行版,安装完 fail2ban 套件后就已经激活 sshd 的保护功能了。但还是可以参考这小节的说明来作设置。
Fail2ban 的设置档位于 /etc/fail2ban 目录,设置档支持的扩展名为 .conf 和 .local。扩展名 .conf 是预设的设置档,扩展名 .local 是我们要修改设置值时要自行添加的设置档。撰写在 .local 设置档的设置会覆写掉 .conf 设置档内原先的设置。
要设置 sshd 的保护,可以添加一个文件,路径为 /etc/fail2ban/jail.d/sshd.local,文件内容如下:
[sshd]
enabled = true

bantime = 10m
bantime.increment = true
bantime.maxtime = 1d

findtime = 10m

maxretry = 5
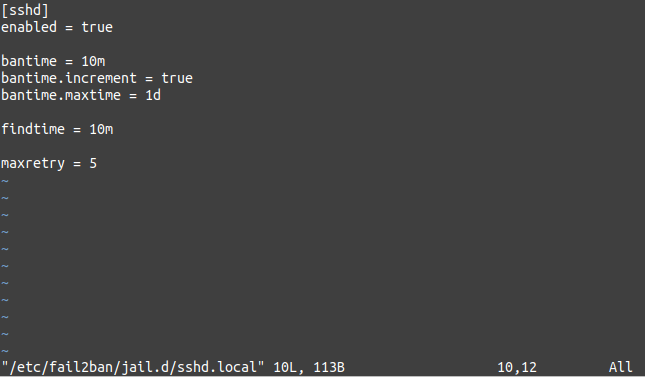
以上设置档中,[sshd] 是指这个区块的字段是用来设置 sshd 这个「jail」(一种称呼某种用来限制访问的机制的常用名称)。enabled = true 表示要激活这个 jail。bantime 是每次要封锁的基本持续时间,m 表示分钟、h 表示小时、d 表示天,如果不写单位的话,单位会是秒。bantime.increment = true 是让先前被封锁过的 IP 在下一次被封锁的时候拉长它的封锁时间。bantime.maxtime 是设置最大的封锁时间。在 findtime 的时间内,如果有同样的 IP 的错误尝试次数达到 maxretry 所规定的次数,这个 IP 就会被封锁。
设置好后可以运行以下指令让 Fail2ban 重新加载设置档:
以下指令可以查看 Fail2ban 的状态:
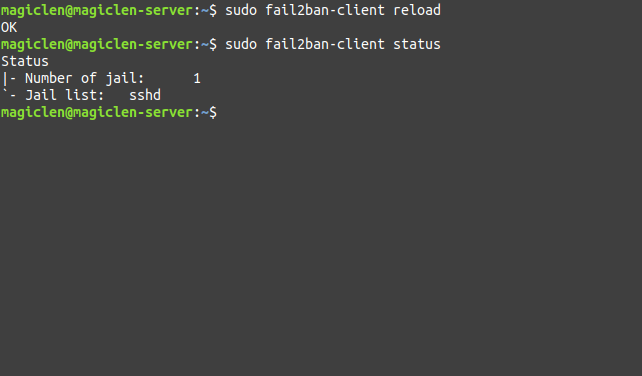
如上图,可以看到 sshd 这个 jail 被激活了。
解封 IP
以下指令可以查看被关进 sshd 这个 jail 的 IP 有哪些:
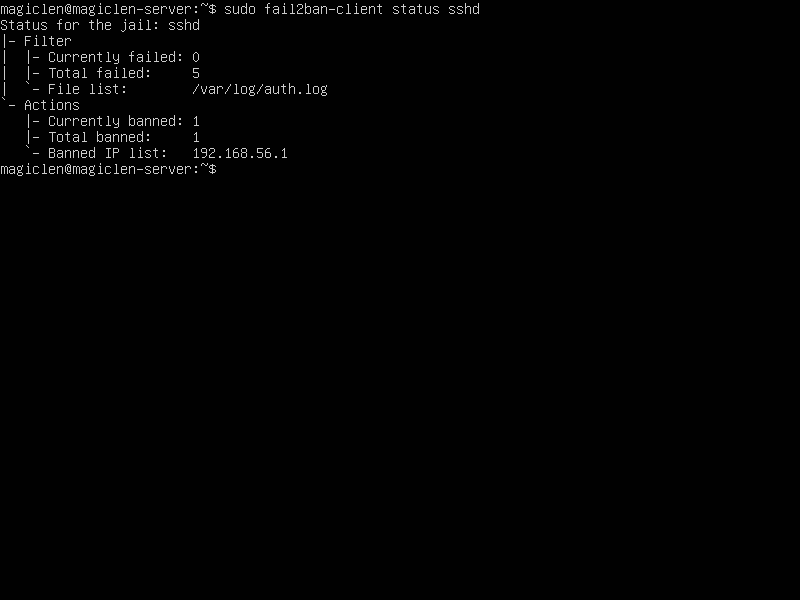
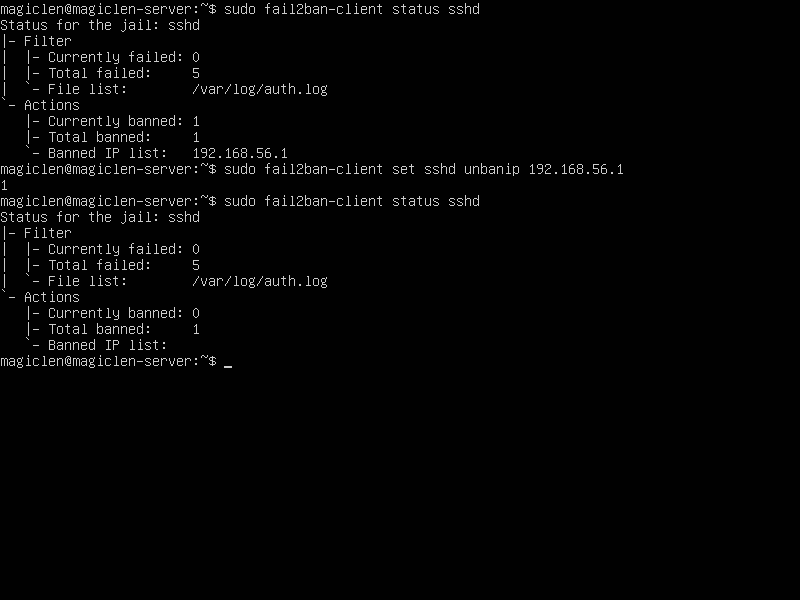
如上图,可以看到 192.168.56.1 这个 IP 被封锁了。如果要手动实时解封它,可以运行以下指令:
或是用以下指令解封也可以,不过这个指令是把某个 IP 从所有 jail 中释放出来:
以下指令可以查看所有被 Fail2ban 封锁的 IP:
以下指令可以解封所有被 Fail2ban 封锁的 IP:
寄信通知
当有 IP 被封锁的时候,Fail2ban 可以主动发出电子邮件通知系统管理员,看要不要做什么后续的处理。
如果要启动寄信通知功能,可以编辑 /etc/fail2ban/jail.d/sshd.local,进行如下的修改:
[sshd]
enabled = true

bantime = 10m
bantime.increment = true
bantime.maxtime = 1d

findtime = 10m

maxretry = 5

destemail = yourname@example.com
action = %(action_mwl)s
destemail 可以设置要寄到的电子邮件信箱。action = %(action_mwl)s 用来设置封锁之后寄信。
注意,您的 Linux 操作系统必须要有寄信的能力,才能让 Fail2ban 寄信。可以参考这篇文章来设置:
设置完成后,使用以下指令重启 Fail2ban:
如果只是使用 fail2ban-client reload 重新加载设置档,貌似对寄信的设置是无效的。重启 Fail2ban 后,如果 Fail2ban 能成功寄出信件,您应该会收到一封 Fail2ban 寄出的 sshd 这个 jail 被启动的通知信,有收到的话表示 Fail2ban 的寄信通知功能可以正常使用。